L’FBI confirme la fuite de données personnelles suite à un cyberattaque sur son portail de candidatures
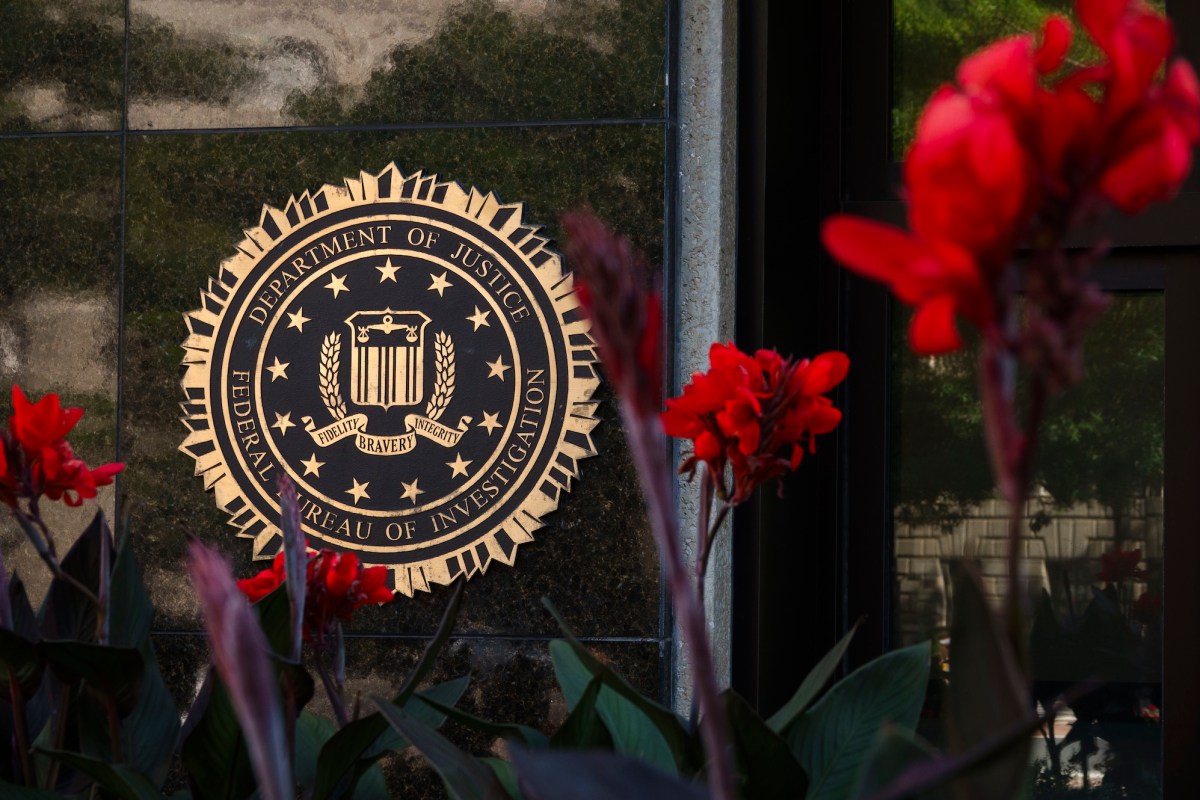
Le Bureau Fédéral d’Investigation (FBI) a confirmé que des informations personnelles de ses agents et de son personnel de soutien ont été volées lors d’un cyberattaque récente ciblant le portail de candidatures de l’agence.
C’est la première reconnaissance publique de l’incident par le FBI. La semaine dernière, l’agence avait fait savoir qu’elle était au courant qu’un groupe de hackers revendiquait la responsabilité de l’attaque, mais l’étendue du vol de données était « encore indéterminée ».
Selon des rapports, le FBI a déclaré un « incident de cybersécurité » dans une notification interne à son personnel, révélant que des noms, adresses, titres de poste et numéros de sécurité sociale avaient été exposés lors de la violation.
Plusieurs médias ont ensuite corroboré les informations indiquant que les données volées comprenaient également des informations médicales sensibles, telles que des dossiers relatifs à des échantillons de sang et d’urine, ainsi que des rapports psychiatriques.
Le groupe de hackers, connu sous le nom de ShinyHunters, avait précédemment affirmé avoir accès à d’importantes données sur le FBI, prétendant posséder « une quantité substantielle » d’informations sur ceux qui avaient postulé via le portail des emplois du FBI. Les hackers ont réussi à infiltrer le système en exploitant une vulnérabilité dans un serveur Oracle PeopleSoft, qui contient une richesse d’informations sur les ressources humaines. Ils ont déclaré ne pas chercher à obtenir une rançon financière mais exigent une correction d’un précédent rapport émis par le FBI qui caractérisait mal leurs actions.
Justin Sherman, expert en sécurité nationale, a décrit cette violation de données comme un « désastre de contre-espionnage » pour le gouvernement américain, mettant en garde contre le risque que le vol expose des milliers de personnes travaillant pour le FBI à un profilage, des tentatives de phishing et des opérations de renseignements étrangers.
Bien que le bureau ait informé ses employés de l’incident, il reste flou sur le fait qu’il ait averti les législateurs au Congrès chargés de superviser le FBI. La loi fédérale exige que le Congrès soit alerté lorsqu’une intrusion est qualifiée de « grand incident », en particulier si une violation de données implique des informations personnelles pouvant causer des dommages avérés à la sécurité nationale.
Il est probable que les représentants juridiques du FBI soient actuellement en train d’évaluer la situation. Si une divulgation au Congrès s’avère nécessaire, cela marquerait la deuxième notification de l’agence aux législateurs concernant une violation de données cette année, après un précédent incident impliquant un piratage de systèmes de surveillance attribué à des acteurs soupçonnés d’être chinois.
Un porte-parole du FBI n’a pas répondu aux demandes de renseignements concernant l’incident, et un représentant de la Maison Blanche n’a pas souhaité commenter si le bureau avait qualifié cette violation de « grand incident ». Les représentants des législateurs supervisant le FBI n’ont également pas fourni de réponses immédiates.
ABC News rapporte que le site d’emploi du FBI est la plateforme principale pour les candidatures depuis 2017. Au moment de la publication, le portail reste hors ligne.