Deux citoyens turcs ont été arrêtés en Allemagne à la demande de la Pologne suite à un incendie survenu en septembre dans des infrastructures Starlink dans l’est de la Pologne. Les autorités polonaises affirment que les hommes seront accusés de sabotage et allèguent que les services de renseignement russes ont dirigé l’opération.
L’affaire est toujours sous enquête et en cours de procédure judiciaire. Cependant, elle soulève déjà une question plus large pour les gouvernements européens : comment peuvent-ils protéger les infrastructures de communication lorsqu’une petite attaque physique peut faire partie d’une campagne plus vaste visant à perturber les services, obscurcir les responsabilités et tester la rapidité d’une réponse alliée ?
Un incendie visant les systèmes de connectivité
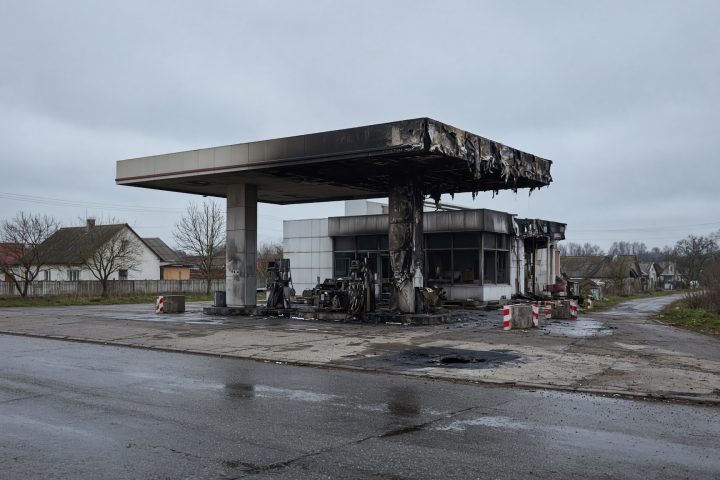
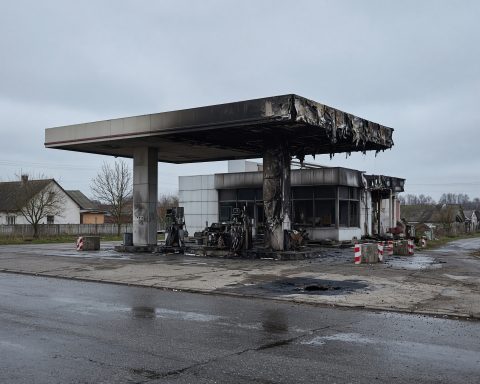
L’incendie s’est produit dans la région de Mazovie et a affecté le système d’alimentation et le générateur de secours de la station. L’objectif allégué était d’interférer avec les services Internet soutenus par cette installation.
Les dommages immédiats semblent limités à un seul site. Leur signification réside dans l’infrastructure que ce site soutient. Les communications par satellite peuvent fournir une connectivité lorsque les réseaux terrestres sont endommagés, surchargés ou inaccessibles. Cela rend les alimentations électriques, les générateurs, les contrôles d’accès et les systèmes de surveillance des éléments essentiels de la chaîne de communication, plutôt que de simples détails techniques secondaires.
Une station n’a pas besoin de provoquer une panne nationale pour exposer une faiblesse stratégique. Des dommages à un générateur peuvent forcer les opérateurs à adopter des procédures d’urgence, interrompre le service et révéler quels composants sont les plus vulnérables. Cela peut également consommer le temps et les ressources des intervenants d’urgence pendant que les enquêteurs tentent de déterminer si l’incident était accidentel, criminel ou dirigé de l’étranger.
La position de la Pologne ajoute une autre couche à l’affaire. Le pays est membre à la fois de l’Union européenne et de l’OTAN. Cela ne signifie pas automatiquement que l’incendie constitue une attaque contre l’OTAN au sens légal ou militaire. Cela signifie qu’un incident affectant l’infrastructure de communication dans un pays allié suscite des inquiétudes pour d’autres États ayant des réseaux et des installations similaires dispersés.
Ce que les responsables polonais allèguent
Le ministre polonais de l’Intérieur, Marcin Kierwinski, a déclaré que les deux hommes seraient accusés en Pologne de sabotage effectué au nom d’un service de renseignement étranger. Tomasz Siemoniak, le ministre chargé de la coordination des services de sécurité de la Pologne, a affirmé qu’il n’avait aucun doute que la Russie et ses agences de renseignement étaient derrière cet acte.
Siemoniak a également indiqué que les services russes recouraient de plus en plus à des personnes liées au monde criminel pour mener des attaques hybrides. C’est l’évaluation des autorités polonaises, et non une conclusion judiciaire définitive. Le rôle des deux détenus, ainsi que tout lien entre eux et un État étranger, doit être établi par des preuves dans le cadre de l’enquête et des procédures judiciaires.
Cette distinction est centrale dans l’affaire. Identifier les personnes qui ont physiquement déclenché un incendie n’est pas la même chose que de prouver qui l’a ordonné, financé ou coordonné. Même si les suspects sont condamnés pour sabotage, cela ne suffira pas à établir la responsabilité d’une agence d’État. Les enquêteurs devront encore démontrer une chaîne distincte reliant les présumés coupables à un sponsor extérieur.
Les arrestations montrent également à quelle vitesse de telles enquêtes peuvent franchir les frontières. L’acte suspect a eu lieu en Pologne, tandis que les deux hommes ont été arrêtés en Allemagne à la suite d’une demande polonaise. La police, les procureurs et les services de renseignement doivent combiner différents types de travail : sécuriser les preuves sur les lieux, retracer les communications et les paiements, examiner les déplacements et les contacts, et déterminer si les informations peuvent soutenir des accusations devant le tribunal.
L’avantage de la distance
Si des intermédiaires criminels ont été utilisés, comme l’allèguent les responsables polonais, cet arrangement pourrait créer une distance entre les personnes réalisant une opération et le service soupçonné de la diriger. Un intermédiaire peut être choisi pour son accès à un site, sa connaissance de la région ou sa volonté d’accepter un paiement. Cette personne peut en savoir peu sur l’objectif plus large de la mission.
Pour un sponsor étatique, une telle structure peut compliquer l’attribution. Cela peut faire en sorte que l’opération ressemble à un acte criminel ordinaire et laisser les enquêteurs avec des fragments plutôt qu’une chaîne de commandement claire. Les transferts financiers, les messages cryptés, les dossiers de voyage et les contacts avec d’autres participants peuvent éventuellement relier ces fragments, mais le processus est plus lent et plus exigeant que d’identifier les dommages au niveau de la cible elle-même.
C’est pourquoi la coopération transfrontalière est essentielle au-delà de l’arrestation. Les autorités ont besoin de procédures pour préserver les preuves numériques, partager des renseignements et empêcher les suspects, les fonds ou les dossiers de communication de s’échapper. Elles doivent également garder séparés ce qui est connu, ce qui est suspecté et ce qui est évalué comme un possible schéma plus large.
Une campagne plus large ou une série d’incidents séparés ?
Les responsables polonais classent l’incendie de Starlink parmi un certain nombre d’incidents que les gouvernements de l’Union européenne considèrent comme des éléments possibles d’une campagne russe contre les infrastructures critiques. Le terme « attaque hybride » peut couvrir le sabotage physique, les cyberopérations, la désinformation et les actions menées par le biais d’intermédiaires.
Ces opérations sont souvent décrites comme des tentatives de créer des perturbations et une pression politique sans franchir le seuil d’un conflit militaire ouvert. Dans cette perspective, une attaque peut servir plusieurs objectifs : endommager un service, forcer les autorités à détourner des ressources et tester si les gouvernements peuvent identifier le coupable et coordonner une réponse.
Cependant, l’existence de plusieurs incidents suspects ne prouve pas, à elle seule, qu’ils forment une campagne coordonnée. Chaque cas nécessite ses propres preuves concernant les acteurs, la cible et l’objectif. C’est la tension à laquelle sont confrontées les autorités polonaises et européennes : elles doivent alerter sur une menace stratégique potentielle tôt, tout en évitant de transformer une hypothèse d’enquête en fait établi.
Pour les membres de l’OTAN et de l’UE, le test pratique n’est donc pas seulement de savoir si un attaquant peut atteindre une installation vulnérable. Il s’agit également de savoir si les gouvernements peuvent détecter rapidement l’intrusion, protéger des sites similaires et imposer des conséquences proportionnées lorsque la responsabilité est établie. Une réponse retardée ou divisée pourrait encourager d’autres tentatives d’opérer en dessous du seuil du conflit ouvert.
La résilience physique devient une priorité de sécurité
L’incident met en lumière les fondations physiques de la résilience numérique. Protéger une station de communication nécessite plus que de sécuriser son équipement principal. Les opérateurs et les gouvernements doivent prendre en compte les approvisionnements en électricité, les générateurs de secours, la sécurité périmétrique, la surveillance, les contrôles d’accès, la détection d’incendie et la capacité d’isoler les dommages sans perturber les services plus larges.
Les mêmes préoccupations s’appliquent aux installations énergétiques, aux réseaux de données et à d’autres sites critiques. Une intervention relativement petite peut avoir des conséquences bien au-delà du point d’impact si elle désactive un système de secours crucial ou expose une faiblesse partagée par des installations à travers un réseau.
La prochaine étape immédiate est le dépôt formel des accusations en Pologne et l’examen des preuves concernant l’incendie, les deux détenus et toute direction étrangère alléguée. L’affaire dépendra finalement de la capacité des enquêteurs à établir une chaîne de responsabilité défendable. Pour l’Europe, le défi plus large est déjà clair : la protection des infrastructures et la coopération en matière de renseignement doivent avancer plus rapidement que les réseaux cherchant à exploiter leurs points les plus faibles.
Al Jazeera a rapporté les arrestations.