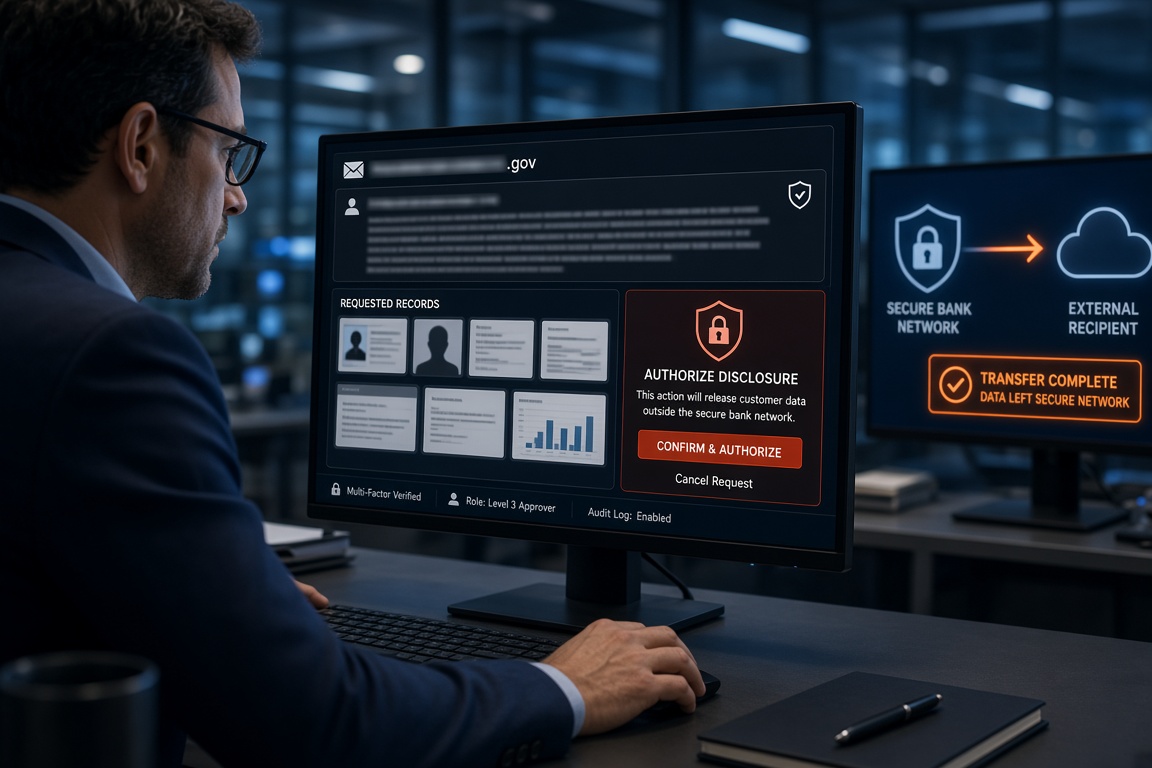
Revolut a transféré des informations confidentielles sur ses clients à des fraudeurs après avoir traité une demande provenant d’un domaine gouvernemental apparemment officiel comme étant authentique, rapporte Reuters. Cet incident met en lumière une faiblesse dans un processus censé aider les institutions financières à répondre aux autorités publiques : un message peut sembler légitime avant que son expéditeur ne soit correctement vérifié.
La divulgation potentielle concernait certaines des informations les plus sensibles détenues par une banque numérique, y compris les adresses des clients, leurs numéros de téléphone, des copies de documents d’identité, des selfies de vérification, des relevés bancaires et des historiques de transactions. Les éléments fournis ne précisent pas combien de clients ont été affectés ni si chaque catégorie de données a été divulguée, mais ils montrent l’ampleur des dommages qui peuvent survenir lorsqu’une demande officielle fabriquée est acceptée.
Le domaine a créé une apparence d’autorité
Les fraudeurs ont utilisé une adresse e-mail liée à un domaine gouvernemental pour envoyer des demandes de données clients à Revolut. Ce détail était central à la tromperie. La demande n’imita pas seulement le langage d’une enquête officielle ; elle utilisait un marqueur technique qui pouvait persuader le personnel que le message provenait d’un canal d’État légitime.
Pour une institution financière, de telles demandes exercent une pression opérationnelle. Elles peuvent sembler concerner une enquête ou une demande urgente d’informations, tandis que les dossiers demandés sont protégés par des garanties de confidentialité et bancaires. Cette affaire montre comment ces garanties peuvent être contournées lorsque l’authenticité de l’autorité requérante est supposée plutôt qu’établie.
Ce que les fraudeurs ont pu demander
Les informations potentiellement exposées vont bien au-delà des simples coordonnées. Les adresses et les numéros de téléphone peuvent aider à identifier et cibler des individus. Les copies de documents et les selfies de vérification peuvent fournir des éléments pour une fraude d’identité, tandis que les relevés bancaires et les historiques de transactions peuvent révéler les relations financières d’un client, ses habitudes de dépenses et ses activités plus larges.
Cette combinaison rend l’incident particulièrement grave. Une seule réponse à une demande frauduleuse peut assembler un profil exceptionnellement détaillé d’un client : qui il est, comment il peut être contacté, quels documents prouvent son identité et comment l’argent circule sur son compte.
La défaillance de contrôle entre la demande et la divulgation
Le mécanisme immédiat était simple : les fraudeurs ont envoyé une demande fabriquée, Revolut l’a traitée comme une demande officielle et des informations sur les clients ont été divulguées. Le point critique n’était pas seulement l’utilisation d’une adresse e-mail liée à un gouvernement, mais la dépendance de l’institution à ce signal pour décider si la demande était authentique.
Le branding gouvernemental ou un domaine associé à l’État peut créer une apparence d’autorité légale sans prouver que le message a été envoyé par un officiel autorisé. Dans ce cas, cette apparence a suffi aux fraudeurs pour accéder à des informations qui seraient normalement protégées et divulguées uniquement sur demande valide.
Ce cas attire également l’attention sur le volume de données détenues par une banque et sur les procédures régissant l’accès à celles-ci. Une vérification client solide peut protéger un compte contre une attaque directe, mais elle ne prévient pas à elle seule la divulgation d’informations par un canal apparemment officiel. La garantie pertinente doit fonctionner avant la divulgation, au moment où l’institution vérifie l’expéditeur et la base légale de la demande.
Un problème plus large pour la finance numérique
Le rôle de Revolut dans cet incident était celui de l’institution qui a reçu et agi sur la fausse demande ; les fraudeurs étaient les bénéficiaires de la divulgation, tandis que les clients affectés étaient ceux dont les informations personnelles et financières ont pu être exposées. Ce cas illustre donc un point de pression plus large dans la banque numérique : les mêmes systèmes qui permettent de fournir rapidement des informations clients aux autorités peuvent également accélérer une violation lorsque l’autorité a été usurpée.
Pour les clients, les conséquences ne se limitent pas à la perte de confidentialité autour d’un compte. Les documents d’identité et les images de vérification peuvent rester utiles aux criminels longtemps après que la demande initiale a été satisfaite, tandis que les relevés de transactions peuvent soutenir des fraudes plus ciblées. Les informations fournies ne confirment pas que de telles activités ont eu lieu, mais elles identifient le matériel qui a pu devenir accessible aux attaquants.
L’incident laisse la responsabilité décisive à l’institution qui contrôle le processus de divulgation. Une adresse e-mail associée à un domaine gouvernemental a créé une apparence de légitimité, mais elle n’a pas rendu la demande authentique. Le point de pression confirmé est donc l’étape de vérification entre une demande d’apparence officielle et la divulgation de données clients protégées.