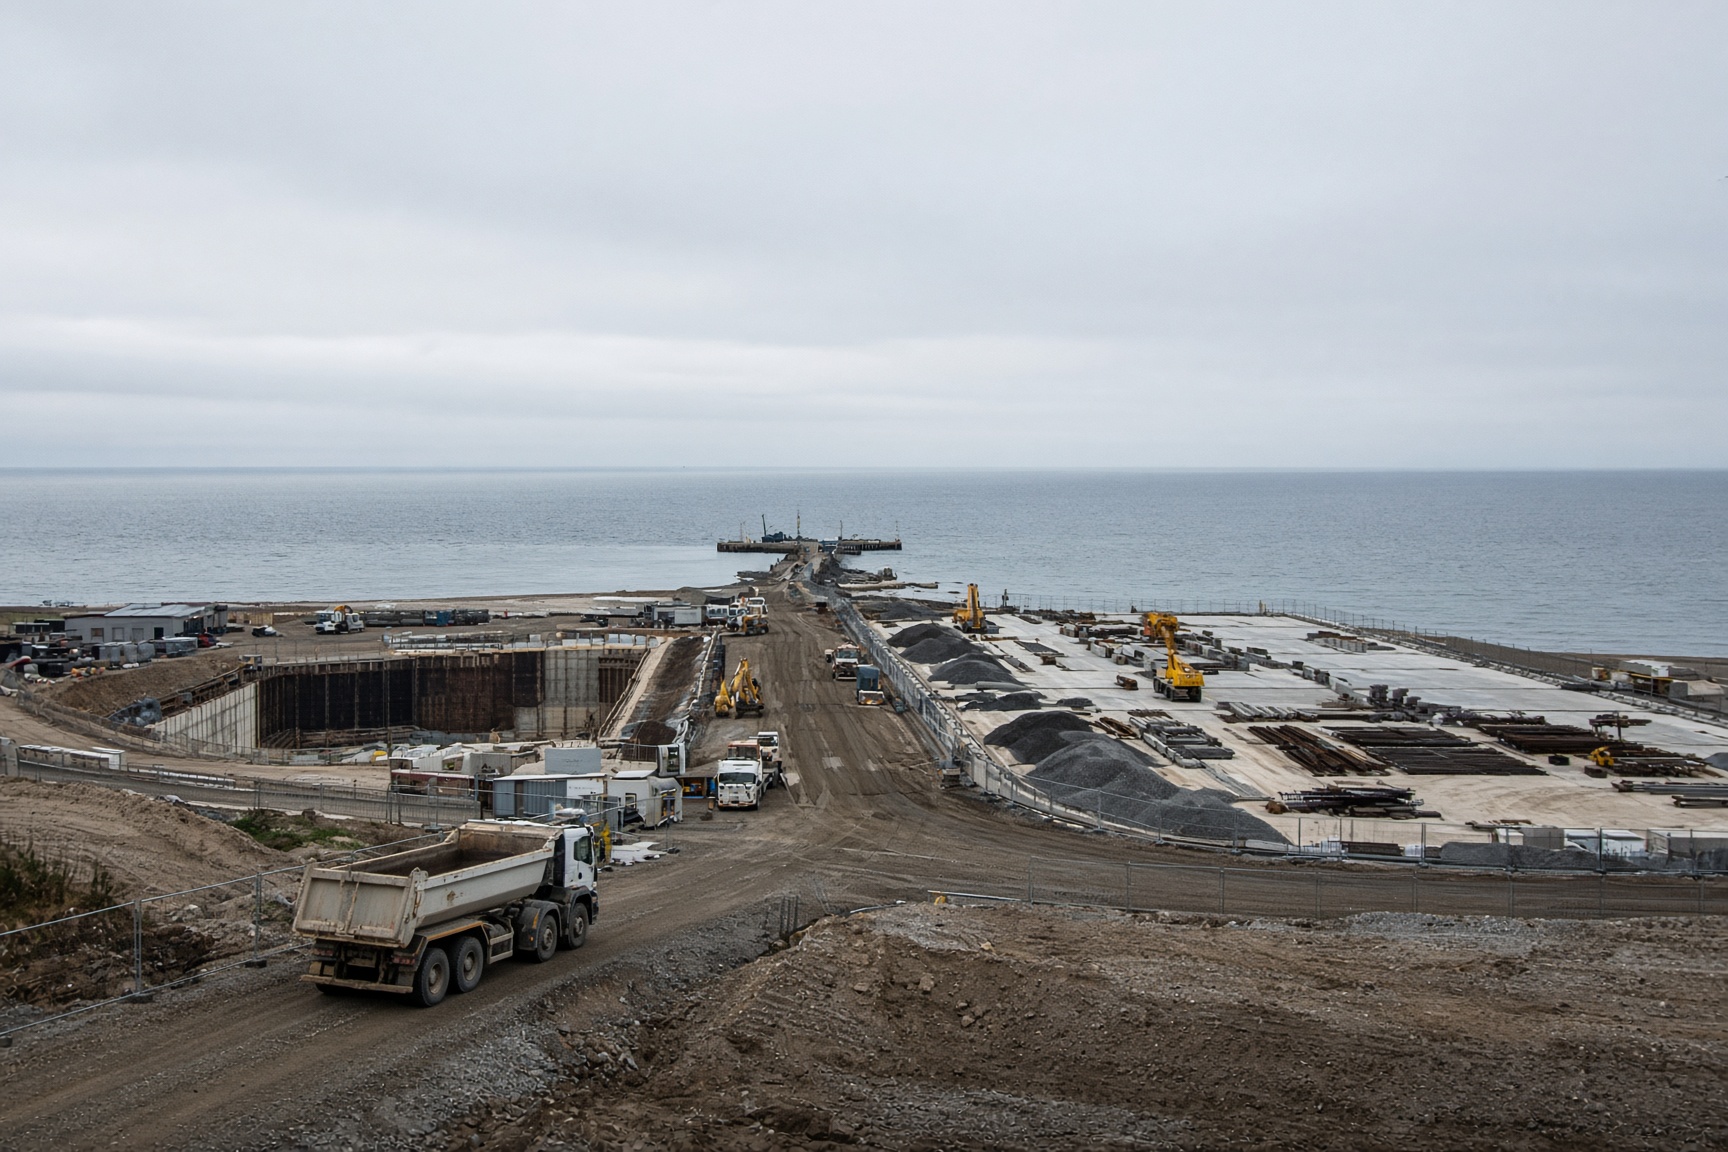
Une cyberattaque contre les systèmes d’information de Femern Link Contractors a perturbé les travaux sur le tunnel Fehmarnbelt entre l’Allemagne et le Danemark le 12 octobre 2026. Des navires de construction spécialisés ont été immobilisés, les contrôles d’accès électroniques ont cessé de fonctionner et les employés ont été invités à ne pas utiliser d’ordinateurs ni de Wi-Fi.
L’incident a eu des répercussions sur un projet de plusieurs milliards d’euros, qui devrait devenir le plus long tunnel combiné routier et ferroviaire au monde. Des experts danois ont suggéré que des hackers russes pourraient être responsables, mais les informations disponibles ne permettent pas d’établir qui a mené l’attaque ni si elle a été dirigée par l’État russe.
De la perturbation du réseau à un arrêt physique des travaux
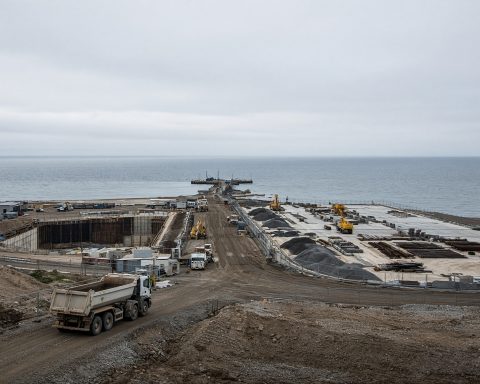
Des rapports médiatiques publiés le 13 octobre ont décrit un incident qui a dépassé les systèmes de bureau. Les navires de construction du consortium auraient été contraints de s’arrêter, tandis que les systèmes d’entrée numériques sur le site du projet étaient bloqués. Les restrictions sur les ordinateurs et les réseaux sans fil suggèrent que le consortium tentait d’isoler l’équipement affecté et d’empêcher une éventuelle intrusion de se propager.
Cette réponse montre également pourquoi les incidents cybernétiques peuvent avoir des conséquences physiques immédiates sur les grands chantiers de construction. Un navire peut être prêt à travailler mais incapable de recevoir des instructions via les systèmes normaux. Des équipes peuvent être présentes mais incapables d’accéder aux zones désignées. La logistique, les procédures de sécurité et les communications peuvent toutes dépendre de la même infrastructure numérique.
Le retour à des procédures manuelles ou d’urgence peut permettre de maintenir certaines opérations, mais cela réduit généralement la vitesse et la coordination. Sur un projet construit en partie en mer, même une perte temporaire de communication fiable peut compliquer le mouvement des navires, du personnel et des matériaux.
Les informations publiques ne précisent pas combien de temps les navires sont restés inactifs, quel type d’attaque a été utilisé ou si des données ont été accessibles ou endommagées. Il n’est pas non plus clair si l’incident a modifié le calendrier de construction du projet ou son ouverture prévue en 2029.
Un lien majeur sous la mer Baltique
Le tunnel Fehmarnbelt est prévu pour s’étendre sur environ 18 kilomètres sous la mer Baltique, reliant l’île allemande de Fehmarn à l’île danoise de Lolland. Il est conçu pour transporter à la fois le trafic routier et les trains, créant une connexion directe entre les deux pays sans dépendre de la route de ferry existante.
Son ampleur rend le projet stratégiquement important, mais les effets signalés de l’attaque découlent d’une vulnérabilité plus fondamentale : la dépendance des infrastructures modernes à la coordination numérique. Le tunnel lui-même n’avait pas besoin d’être physiquement endommagé pour que les travaux s’arrêtent. Désactiver les systèmes d’accès, de communication et de planification opérationnelle suffisait à perturber l’activité sur le chantier.
La question de savoir si cette interférence aura des conséquences durables dépend de facteurs qui restent inconnus. Une interruption courte peut être absorbée dans le calendrier de construction. Une perturbation prolongée affectant la coordination des navires, les livraisons, les contrôles de sécurité ou les systèmes d’ingénierie pourrait engendrer des retards et des coûts supplémentaires.
Le projet doit ouvrir en 2029, et aucune information fournie jusqu’à présent n’indique que cet objectif a été abandonné ou formellement révisé. L’importance de l’incident réside donc non seulement dans un éventuel retard immédiat, mais aussi dans ce qu’il révèle sur la relation entre les réseaux numériques et l’infrastructure de transport physique.
La connexion russe reste non confirmée
Des experts danois ont apparemment soupçonné des hackers russes et ont placé l’attaque dans un contexte plus large de tentatives possibles de perturber les infrastructures critiques et les corridors de transport dans la région baltique. L’emplacement et l’objectif stratégique du tunnel rendent cette interprétation plausible en tant que scénario de sécurité, mais cela ne prouve pas l’identité ou le motif des attaquants.
L’attribution cybernétique est particulièrement difficile dans les premières étapes d’un incident. Les attaquants peuvent acheminer leurs activités à travers des systèmes d’autres pays, dissimuler les outils qu’ils utilisent ou imiter les méthodes d’un groupe connu. Le fait qu’un projet de construction politiquement significatif ait été ciblé n’est pas, en soi, une preuve d’implication étatique.
Plusieurs explications pourraient initialement produire des conséquences similaires, y compris une tentative de voler des informations, d’extorquer l’opérateur ou de provoquer une perturbation opérationnelle. En l’absence de résultats d’analyse judiciaire ou d’une attribution officielle, l’hypothèse russe doit rester une allégation plutôt qu’une conclusion établie.
Le risque d’infrastructure plus large
Le cas du Fehmarnbelt illustre comment une cyberattaque peut exploiter les liens entre les couches numériques et physiques d’un projet. Les équipements de construction, les navires et les travailleurs peuvent rester intacts, mais l’opération peut devenir difficile à coordonner lorsque les systèmes d’accès numériques et les communications internes sont indisponibles.
Cette dépendance n’est pas unique à ce tunnel. Les grands projets d’infrastructure utilisent de plus en plus des systèmes interconnectés pour gérer l’accès, les horaires, les machines, les matériaux et les processus de sécurité. Un attaquant n’a pas nécessairement besoin de détruire un pont, un navire ou un tunnel pour imposer des coûts. Perturber les systèmes qui les organisent peut suffire à ralentir la construction et à forcer les opérateurs à adopter des routines d’urgence moins efficaces.
L’impact opérationnel immédiat de l’incident du 12 octobre pourrait finalement s’avérer limité. La question plus large est de savoir si le consortium peut restaurer ses systèmes numériques sans un effet significatif sur le calendrier de construction, et si une enquête plus approfondie viendra corroborer ou infirmer le soupçon d’implication russe. Un rapport circulé le 13 octobre est disponible via Telegram.