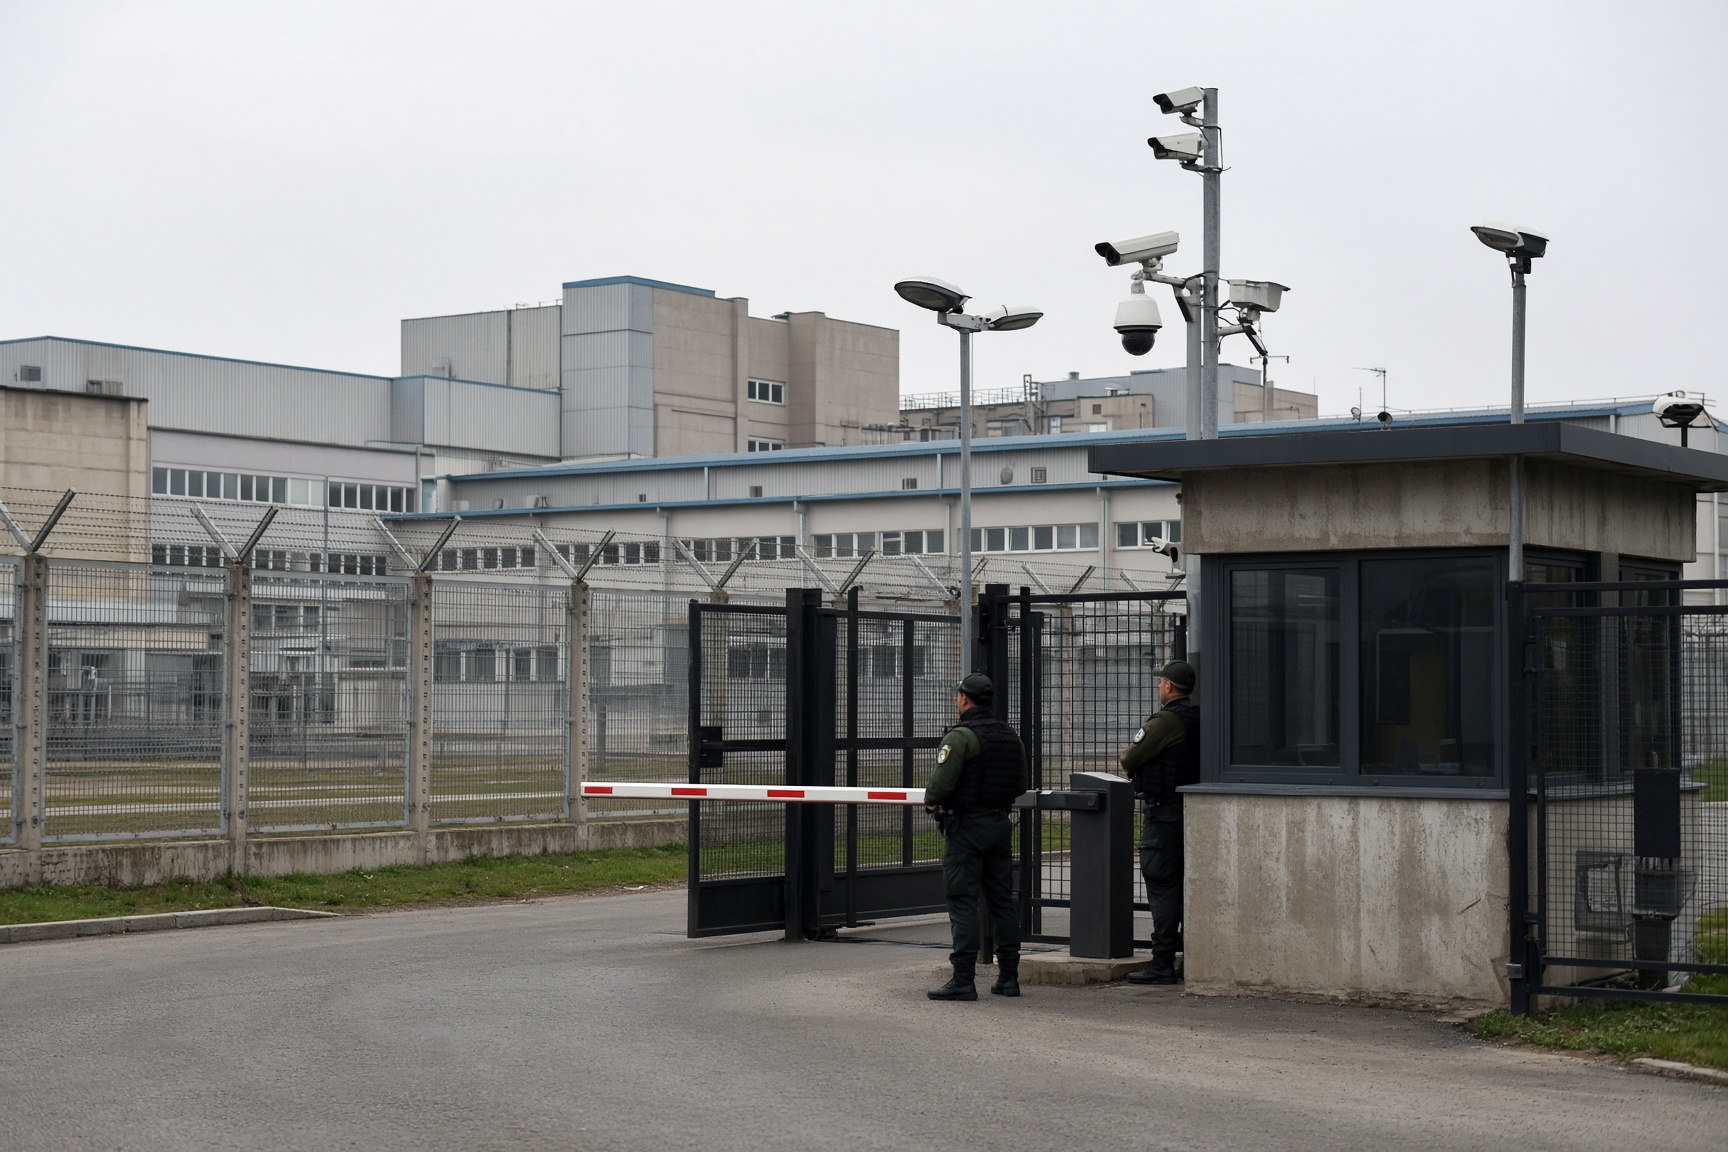
Une tentative d’incendie criminel ratée à l’usine d’armement Carfil en Roumanie a révélé un réseau de sabotage présumé dont les ambitions dépassent le cadre d’une seule usine. Les services de renseignement roumains affirment que trois citoyens d’États post-soviétiques, tous résidents légaux dans des pays de l’Union européenne, étaient impliqués dans les préparatifs de l’attaque à Brașov, le 14 septembre 2026.
Cette affaire soulève des inquiétudes quant au fait que les fabricants de défense, les producteurs de drones, les hubs de transport et les infrastructures de communication sont considérés comme des points de pression interconnectés dans un affrontement plus large. Les preuves publiques ne démontrent pas que chaque incident récent en Europe ait été orchestré par les mêmes organisateurs, mais l’enquête roumaine met en lumière le défi auquel sont confrontés les services de sécurité européens : protéger les systèmes industriels qui soutiennent à la fois la défense nationale et l’aide à l’Ukraine.
De l’usine à une liste de cibles régionales
Le Serviciul Român de Informații (SRI) de Roumanie a révélé l’existence de ce réseau le 27 octobre. Les enquêteurs ont lié les trois suspects à la tentative d’attaque contre Carfil, un fabricant d’armements à Brașov. Les informations publiques ne précisent pas comment l’opération a été préparée, quels dommages ont été causés ou si les suspects ont été inculpés ou condamnés.
Le SRI a indiqué que les activités du groupe ne se limitaient pas à la Roumanie. Des coordinateurs russes auraient identifié une série de cibles dans la région, y compris des fabricants d’armements publics et privés ainsi que d’autres sites d’importance militaire ou industrielle. Ce récit reste une déclaration des autorités roumaines et n’a pas été accompagné publiquement d’une chaîne de preuves complète montrant comment le réseau présumé était dirigé.
Cette distinction est importante. Une tentative isolée de mettre le feu à un site industriel constituerait un cas criminel et de sécurité sérieux. Un groupe travaillant à partir d’une liste plus large de cibles potentielles poserait un problème différent : cela suggérerait que les agences de sécurité doivent identifier la surveillance, le recrutement et les préparatifs à travers les frontières avant qu’une attaque n’atteigne le stade opérationnel.
L’enquête roumaine a été rapportée par Deutsche Welle.
Un schéma d’incidents signalés
L’affaire de Brașov a émergé au milieu d’une série d’incidents signalés impliquant des infrastructures sensibles en Europe. Le 20 octobre, The Wall Street Journal a rapporté que le président russe Vladimir Poutine avait personnellement ordonné une intensification des opérations de sabotage contre les pays de l’OTAN. Le journal a décrit un incident de drone raté à l’aéroport de Leipzig le 4 août 2026 comme l’une des premières actions de cette campagne.
D’autres incidents ont été signalés en août. Des installations produisant des drones en Estonie et en Pologne ont été incendiées, tandis que les autorités slovaques ont déclaré avoir empêché une tentative d’incendie criminel contre une entreprise similaire. La Pologne, la Lituanie et la Bulgarie ont également signalé des actes de sabotage affectant des stations au sol associées à Starlink, le système de communications par satellite.
Ces incidents ne prouvent pas en eux-mêmes qu’une seule organisation ait dirigé chaque opération. Ils montrent pourquoi l’affaire roumaine est examinée dans le cadre d’un débat plus large sur la sécurité européenne. Les cibles appartiennent à différents secteurs, mais chacune soutient d’une manière ou d’une autre la préparation militaire : les usines d’armement fournissent une capacité de production, les fabricants de drones soutiennent les opérations de surveillance et de combat, les aéroports facilitent les mouvements et la logistique, et les communications par satellite relient les forces et les infrastructures.
Des rapports médiatiques ont attribué l’effort de sabotage plus large à une unité de renseignement militaire russe connue sous le nom de Département des tâches spéciales de la Direction principale de l’état-major des forces armées russes. Cette unité aurait été créée après l’invasion à grande échelle de l’Ukraine par la Russie en février 2022 et est dirigée par le général de corps d’armée Andreï Averianov. Ces liens restent des allégations médiatiques et de renseignement. L’affaire roumaine, telle que décrite publiquement, n’établit pas une chaîne de commandement complète et vérifiable de manière indépendante.
Pourquoi une attaque ratée peut encore avoir un impact
Une opération de sabotage n’a pas besoin de détruire sa cible pour imposer des coûts. Même une tentative d’incendie peut entraîner un arrêt temporaire, des inspections supplémentaires et une révision des procédures de sécurité. Les entreprises peuvent être amenées à dépenser davantage pour des gardes, de la surveillance, des contrôles d’accès, une protection périmétrique et le suivi des fournisseurs.
Le fardeau pèse également sur les gouvernements. Les services de renseignement, les forces de police et les opérateurs privés doivent échanger des informations plus rapidement et protéger des installations qui peuvent être dispersées à travers différentes régions et juridictions. Si une attaque cause des dommages, les coûts incluent les réparations, le travail d’analyse et les mesures pour corriger les faiblesses mises en évidence par l’incident.
Si les menaces se répètent, les conséquences pourraient atteindre les décisions d’investissement. Des coûts d’assurance et d’exploitation plus élevés, combinés au risque d’interruptions de production, peuvent rendre les projets d’expansion moins prévisibles. C’est un effet potentiel à long terme, et non un résultat établi par l’affaire Carfil. Mais cela explique pourquoi une campagne peut avoir une valeur stratégique même lorsque les dommages physiques immédiats sont limités : elle peut contraindre l’industrie de défense européenne à détourner des ressources de la production vers la protection.
Il existe également une dimension psychologique. Les incendies ou les tentatives d’attaques dans des usines de défense et des sites de communication peuvent amener les gens à se demander si les gouvernements sont capables de sécuriser des lieux critiques. Ils peuvent augmenter le coût politique de l’aide à l’Ukraine si l’assistance militaire devient associée à des craintes d’actions hostiles supplémentaires sur le territoire européen.
Cette pression pourrait, avec le temps, inciter certains gouvernements à être plus prudents quant à l’expansion de la production d’armements ou à l’assistance à Kyiv. Il n’y a pas de base dans les informations publiquement décrites ici pour affirmer que cela s’est déjà produit à cause de l’incident de Brașov. C’est plutôt l’un des objectifs possibles d’une campagne conçue pour créer de l’incertitude et de l’hésitation politique plutôt qu’un résultat militaire dramatique unique.
La difficulté de suivre les résidents légaux à travers les frontières
L’utilisation présumée de personnes originaires de pays tiers vivant légalement dans l’Union européenne ajoute de la complexité au travail de contre-espionnage. De tels individus peuvent ne pas attirer l’attention par des traversées illégales de frontières ou d’autres violations évidentes. Les enquêteurs doivent relier des éléments distincts, y compris le recrutement possible, la surveillance, les communications, les transferts d’argent, les voyages et les préparatifs sur un site spécifique.
La géographie des cibles présumées rend la coopération essentielle. Un opérateur peut observer une installation dans un pays, recevoir des instructions d’un autre et obtenir un soutien logistique d’un troisième. Une enquête nationale peut donc ne révéler qu’une partie d’une opération plus large.
Cela crée un défi pour les institutions européennes autant que pour les services individuels. Le partage de renseignements, les évaluations communes des menaces et la protection coordonnée des entreprises de défense peuvent aider à identifier des liens invisibles depuis une seule capitale. Les fabricants privés deviennent également une partie du tableau de sécurité car ils contrôlent des installations et des chaînes d’approvisionnement sur lesquelles les gouvernements peuvent compter mais qu’ils n’exploitent pas directement.
Pour la Roumanie, la tentative d’attaque contre Carfil constitue une menace directe pour la sécurité d’une installation de défense. Pour l’Union européenne et l’OTAN, cela soulève une question plus large : leurs dispositifs de sécurité existants sont-ils conçus pour une série soutenue d’attaques limitées et déniables contre la base industrielle de la préparation militaire ?
L’enquête de Brașov suggère qu’un réseau peut être détecté avant qu’il ne cause des dommages irréversibles. Elle montre également que la compétition en matière de sécurité en Europe n’est plus confinée aux frontières ou aux champs de bataille. Elle atteint les portes des usines, les chaînes de production derrière l’assistance militaire et les infrastructures sur lesquelles dépend la résilience européenne.