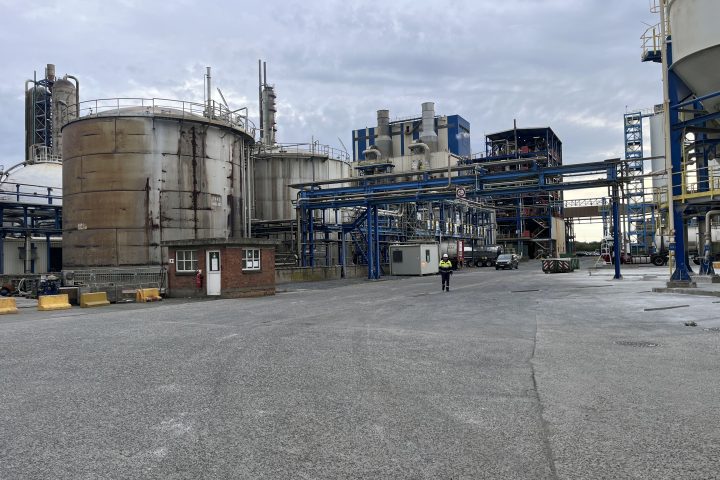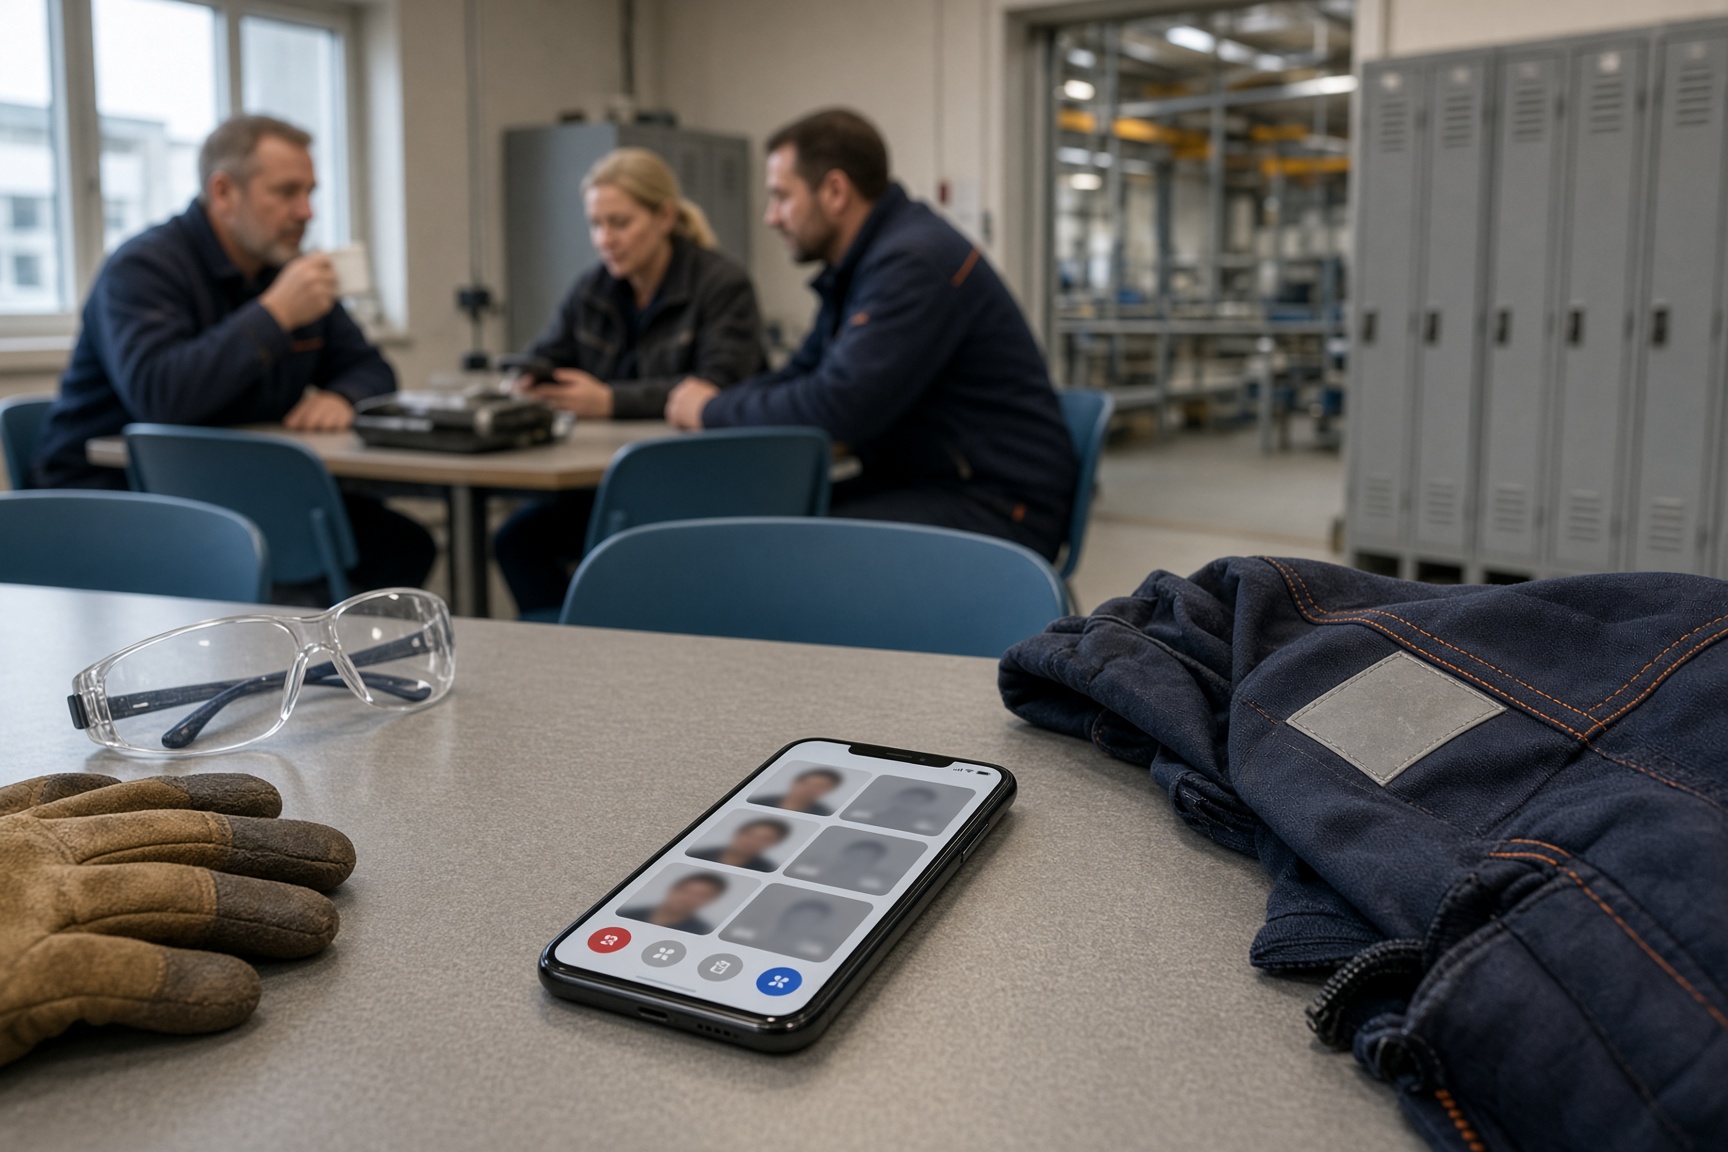
Une usine norvégienne produisant des munitions d’artillerie pour l’Europe est devenue le centre d’une préoccupation sécuritaire inhabituelle : des tentatives d’approche de ses employés via Tinder. Des profils portant des noms inhabituels ou « exotiques » auraient cherché à obtenir des informations confidentielles auprès des travailleurs de l’usine Nammo à Raufoss, tandis que l’entreprise a également confirmé des tentatives de collecte d’informations et des attaques de phishing via les réseaux sociaux.
Les rapports ne prouvent pas que chaque profil suspect était opéré par des services de renseignement russes, ni que des informations classifiées ont été obtenues. Ils montrent cependant comment un fabricant de défense stratégiquement important peut être mis à l’épreuve à travers des communications personnelles échappant aux défenses réseau conventionnelles.
Le diffuseur norvégien TV 2 a rapporté le 27 octobre 2026 que des personnes utilisant ces profils avaient tenté d’obtenir des informations sur la production d’obus d’artillerie à l’usine de Raufoss de Nammo. L’entreprise a déclaré qu’elle renforçait ses mesures de sécurité.
Un petit nombre de producteurs critiques
Nammo est l’une des rares entreprises européennes à produire des munitions d’artillerie de gros calibre. Son importance a augmenté alors que les gouvernements européens cherchent à reconstituer leurs stocks de munitions et à maintenir un soutien militaire à l’Ukraine pendant la guerre de la Russie.
La Norvège a accordé à Nammo plus d’un milliard de couronnes pour aider à accélérer la production. Au cours des 18 à 24 derniers mois, l’usine de Raufoss a embauché environ 1 000 nouveaux travailleurs. Cette expansion a augmenté la capacité de production, mais a également élargi le vivier d’employés susceptibles d’être approchés, manipulés ou entraînés sans le savoir dans un effort de collecte d’informations.
Un outsider n’a pas nécessairement besoin d’un secret technique complet pour se faire une idée utile d’une usine. Des détails sur les horaires de travail, les fournisseurs, les mouvements de matériel, les volumes de production, les responsabilités des départements ou les procédures de sécurité peuvent sembler inoffensifs lorsqu’ils sont considérés séparément. Combinés avec des informations provenant d’autres sources, ils peuvent révéler le fonctionnement d’une installation, ses points de pression et les moments où certaines zones peuvent être moins protégées.
Cela rend le risque cumulatif. Une remarque anodine sur un emploi du temps n’est pas automatiquement sensible, et les informations disponibles ne montrent pas que de tels détails ont été collectés avec succès à Raufoss. Mais des fragments peuvent devenir précieux lorsqu’ils sont assemblés en une carte plus large d’une organisation. Dans un scénario plus grave, cette carte pourrait soutenir d’autres activités d’espionnage, des cyberattaques ciblées ou des préparatifs pour des perturbations physiques.
Quand une conversation privée devient une voie de renseignement
Les applications de rencontre offrent un cadre où la divulgation personnelle est attendue. Les utilisateurs peuvent discuter de leur travail, de leurs routines et de leurs intérêts avec quelqu’un qu’ils n’ont jamais rencontré. Une question sur l’emploi peut donc sembler être une curiosité ordinaire, même lorsqu’elle constitue le premier pas dans une tentative délibérée d’en apprendre davantage.
La méthode est difficile à identifier car elle peut se développer progressivement. Une question sur un lieu de travail peut avoir une explication innocente. Une succession de questions sur des machines, des taux de production, des horaires, des livraisons ou des contrôles d’accès peut sembler plus significative seulement lorsque le schéma est considéré dans son ensemble.
Cela distingue l’ingénierie sociale d’une attaque directe sur les systèmes d’une entreprise. La surveillance du réseau peut détecter des logiciels malveillants, des accès non autorisés ou un trafic inhabituel. Elle ne signalera pas nécessairement une conversation menée via une application grand public légitime et en dehors de l’infrastructure de l’entreprise. La voie d’entrée dans l’organisation peut commencer avec une personne plutôt qu’un ordinateur.
Pour cette raison, protéger un fabricant de défense nécessite plus que des pare-feu, des badges d’accès et une surveillance technique. Les employés ont besoin de directives claires sur les informations relatives au travail qui ne doivent pas être partagées en privé, de procédures simples pour signaler des contacts suspects et d’une formation sur les manières dont la confiance peut être manipulée. Ce défi est particulièrement pertinent après une campagne de recrutement rapide, lorsque de nombreux nouveaux travailleurs peuvent ne pas encore être familiarisés avec la culture de sécurité d’une installation de défense.
La confirmation de Nammo concerne des tentatives de collecte d’informations et de phishing via les réseaux sociaux, et non une violation de données prouvée. L’existence de profils inhabituels ne démontre pas en soi une opération dirigée par un service de renseignement étranger. La préoccupation documentée réside dans la combinaison de la méthode de contact et de la cible : des employés d’une usine ayant un rôle limité mais important dans la production de munitions en Europe.
Un avertissement plus large de la Norvège
Les rapports concernant Nammo sont arrivés alors que la Norvège mettait en garde contre un environnement sécuritaire en détérioration. Le 27 octobre, l’Autorité norvégienne de sécurité nationale, connue sous le nom de NSM, a déclaré que le nombre de cyberattaques réussies contre des organisations norvégiennes avait triplé au cours des six derniers mois. L’autorité a également averti d’un niveau de menace élevé pour la sécurité nationale.
Le Service de sécurité de la police norvégienne, ou PST, a précédemment lié plusieurs actes de sabotage en Europe aux services de renseignement russes. Par ailleurs, The Wall Street Journal a rapporté le 20 octobre que le président russe Vladimir Poutine avait personnellement ordonné une expansion des opérations de sabotage contre les États membres de l’OTAN. Ce rapport décrit une attribution concernant la direction des opérations ; il n’identifie pas, à lui seul, qui était derrière les approches des employés de Nammo.
Le contexte plus large est important car le rôle stratégique de la Norvège s’étend au-delà de l’usine de Raufoss. Le pays est crucial pour la sécurité énergétique de l’Europe, est membre de l’OTAN et soutient les efforts pour élargir la production de défense. Les installations industrielles, les liaisons de transport, les fournisseurs, les systèmes numériques et les employés forment une chaîne connectée. La pression sur une partie de cette chaîne peut avoir des conséquences au-delà d’une seule entreprise.
Une perturbation à Raufoss ne stopperait pas automatiquement l’approvisionnement en munitions de l’Europe. Nammo fait néanmoins partie d’une base industrielle relativement étroite sur laquelle les pays européens comptent pour augmenter leurs stocks et soutenir l’Ukraine. Même une interruption temporaire pourrait retarder les livraisons, compliquer les plannings de production et exposer des faiblesses qui pourraient également exister dans d’autres installations.
La question centrale est donc plus large que de savoir si un profil Tinder a obtenu un fait sensible. Il s’agit de savoir si des entreprises stratégiquement importantes peuvent reconnaître le schéma formé par de nombreux contacts apparemment mineurs — une question personnelle, un message contenant un lien ou un détail anodin sur un horaire — avant que ces fragments ne deviennent utiles à quelqu’un cherchant à cartographier et à perturber la chaîne de production.