La France s’engage à renforcer la protection des infrastructures critiques et des sites de l’industrie de défense après que le gouvernement a publiquement reconnu que la menace hybride de la Russie en Europe est réelle, documentée et ne relève plus d’un simple discours politique. Cette décision fait suite aux avertissements du ministre de l’Intérieur, Laurent Nuñez, et aux instructions du président Emmanuel Macron visant à préparer un plan national de protection axé sur les attaques par drones et les opérations cybernétiques.
La préoccupation immédiate n’est pas que la France ait déjà subi les incidents les plus graves observés ailleurs en Europe. Les autorités françaises n’ont pas enregistré de survols de drones similaires à ceux mentionnés dans l’évaluation européenne plus large, et le pays n’a pas connu d’actes de sabotage majeurs. La crainte réside dans le fait que les méthodes d’opération sont déjà visibles à travers l’Europe, tandis que les sites les plus exposés aux perturbations incluent des installations centrales à la sécurité nationale et à la production militaire. BFMTV a rapporté l’avertissement de Nuñez et la réponse du gouvernement.
Nuñez a déclaré le 21 septembre 2026 que la menace hybride russe était « réelle et documentée », et ne relevait pas d’un élément de communication politique ou de spéculation. Il a évoqué les évaluations de la plupart des services de renseignement européens, les vols de drones près des aéroports, les actes de sabotage et les cyberattaques détectées. Sa déclaration a intégré les mesures préventives de la France dans un cadre de sécurité européenne plus large, même si les exemples les plus graves décrits par le ministre ne se sont pas encore produits sur le territoire français.
Un avertissement suivi d’un mandat opérationnel
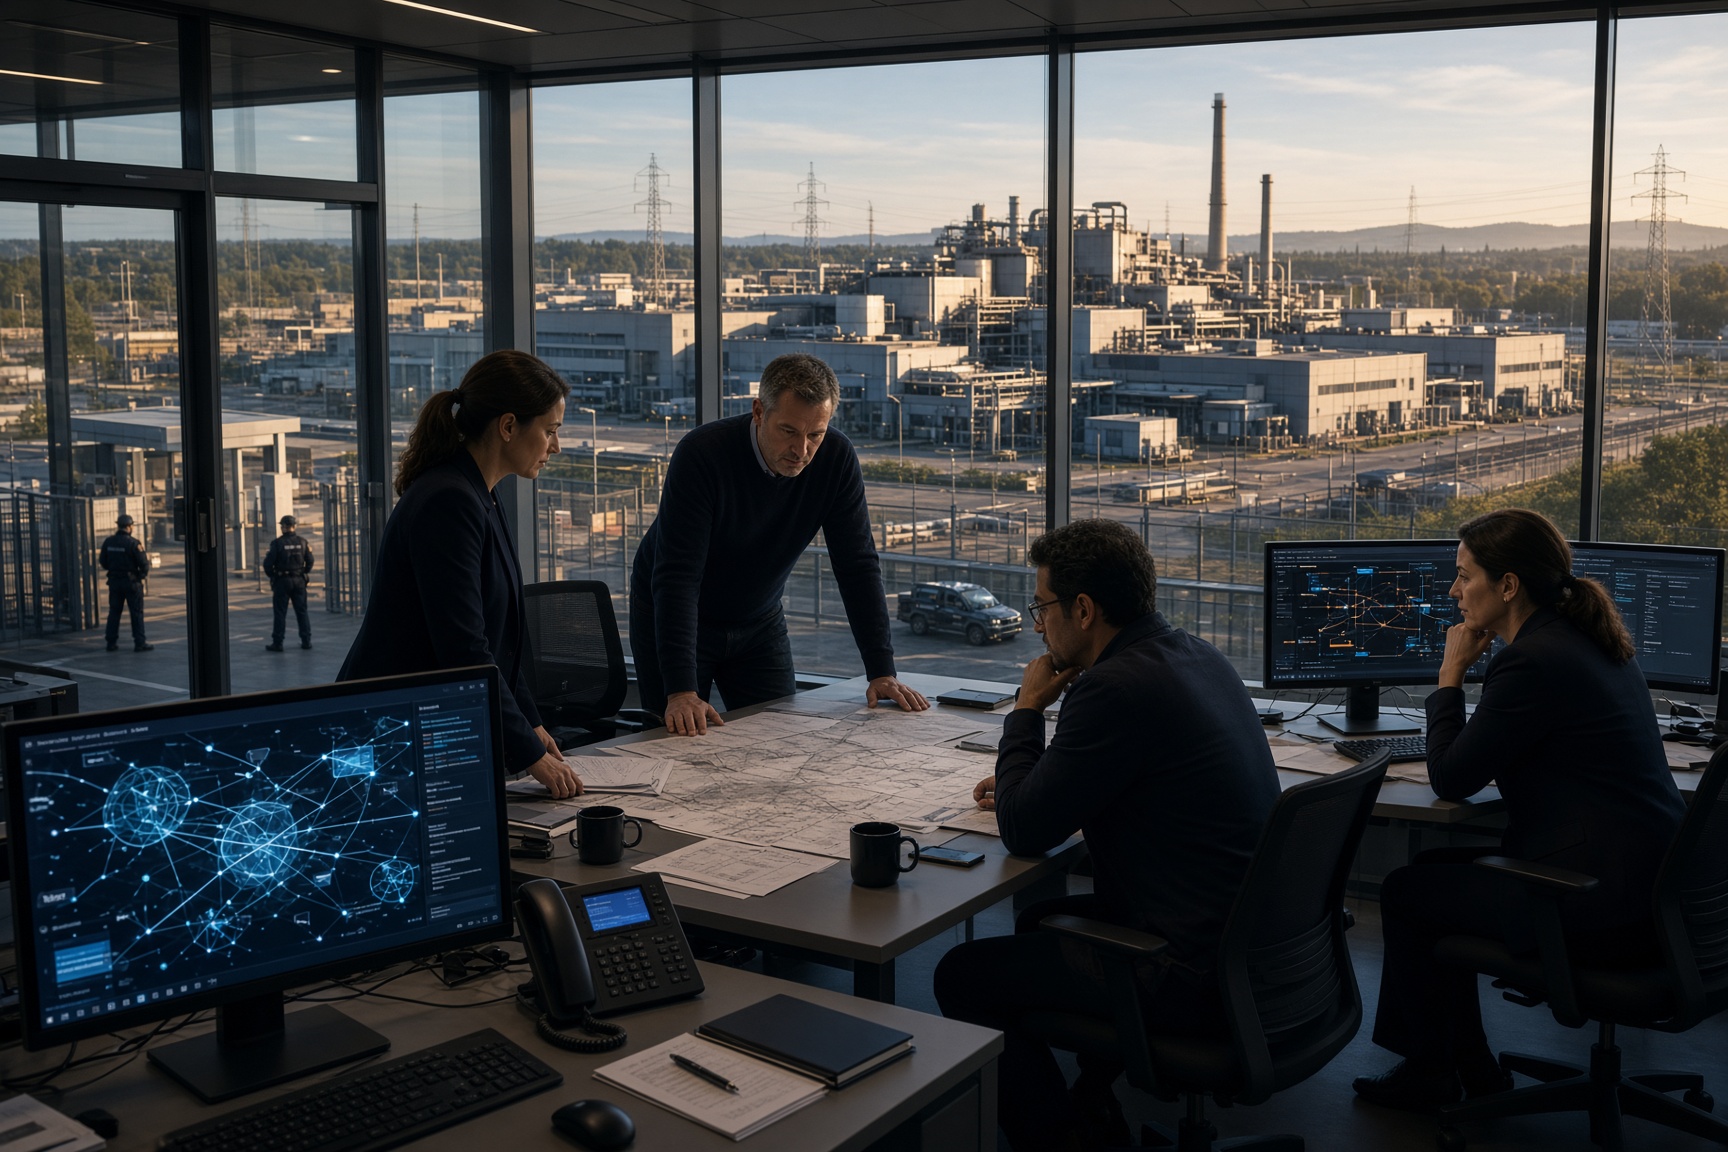
L’intervention du ministre est intervenue après que Macron a rencontré les dirigeants des partis politiques et a averti que la menace s’intensifiait. Le président a ensuite ordonné la préparation d’un plan pour protéger les infrastructures critiques et les installations de l’industrie de défense les plus vulnérables contre les attaques par drones et le piratage.
Cette séquence est importante car elle transforme une évaluation générale du risque en une tâche institutionnelle. La responsabilité incombe désormais aux autorités françaises d’identifier les infrastructures et les sites industriels les plus exposés aux perturbations, de déterminer comment ils pourraient être ciblés et d’établir les mesures nécessaires pour les protéger. Les informations fournies ne décrivent pas le plan comme étant achevé ; elles le présentent comme une instruction du président.
Le focus sur les drones et les cyberattaques montre également pourquoi la menace ne peut pas être abordée par une seule mesure de sécurité. Un site physique peut être exposé à une surveillance ou à une perturbation depuis les airs, tandis que les systèmes soutenant ses opérations peuvent faire face à une attaque numérique distincte. Protéger les infrastructures nationales nécessite donc une attention tant aux installations elles-mêmes qu’aux réseaux dont leur fonctionnement dépend.
Le mécanisme reste en dessous du conflit ouvert
La Russie intensifie ses mesures hybrides contre la France en raison du soutien militaire et politique soutenu du pays envers l’Ukraine, de la pression des sanctions sur la Russie et de sa participation à la dissuasion nucléaire sur le flanc est de l’OTAN. Selon l’évaluation fournie, l’objectif de cette pression est d’influencer les États et les sociétés européennes, de les contraindre à réduire leur soutien à Kyiv et à affaiblir les sanctions économiques contre la Russie.
La méthode est conçue pour rester en dessous du seuil d’un conflit militaire ouvert. L’influence de l’information, le sabotage, les opérations cybernétiques et un large réseau d’intermédiaires et de mandataires peuvent être utilisés en combinaison, rendant plus difficile l’établissement de la responsabilité et la réponse symétrique. L’effet est de créer une pression sans présenter aux gouvernements européens les conditions claires d’une attaque conventionnelle.
Pour la France, l’exposition est politique autant que physique. Son soutien à l’Ukraine et son rôle dans le système de sécurité européen en font une cible de pression destinée à modifier les calculs du gouvernement et du public. Une perturbation dans une installation critique ou un site de l’industrie de défense pourrait donc avoir des conséquences au-delà des dommages immédiats : elle pourrait tester la confiance dans la capacité de l’État à protéger les services essentiels et l’infrastructure soutenant ses engagements en matière de sécurité.
Pourquoi les sites de défense sont un point de pression
Les installations de l’industrie de défense occupent une position particulièrement sensible dans ce mécanisme. Elles sont directement liées à la capacité de la France à soutenir sa politique militaire et à l’effort européen plus large de soutien à l’Ukraine, tout en faisant partie de l’infrastructure que la Russie cherche à mettre sous pression. Leur protection est donc non seulement une question de sécurité des sites, mais aussi de préservation de la capacité pratique derrière la politique nationale et européenne.
L’infrastructure critique présente une vulnérabilité similaire. Une attaque n’a pas besoin de produire une destruction physique à grande échelle pour avoir une valeur politique. Une opération cybernétique, un incident de drone ou un acte de sabotage peuvent contraindre les autorités à détourner des ressources, à perturber les opérations et à rassurer un public qui est poussé à remettre en question le coût du soutien continu à l’Ukraine et des sanctions contre la Russie.
L’utilisation d’intermédiaires et de mandataires complique encore la réponse. La France pourrait devoir protéger des sites contre des activités liées à une campagne russe plus large tout en opérant en dessous du seuil à partir duquel une réponse militaire ouverte serait envisagée. Cet déséquilibre constitue le principal défi institutionnel : la menace est suffisamment coordonnée pour exiger une planification nationale, mais délibérément structurée pour rendre l’attribution et la riposte plus difficiles.
Le point de décision de la France
La France a donc atteint un point où l’absence d’incidents majeurs sur son territoire ne peut plus servir de raison pour retarder la protection. Le récit du gouvernement lui-même relie le schéma européen de vols de drones, de sabotage et de cyberattaques à une menace hybride russe documentée, tandis que le président a ordonné la préparation d’un plan couvrant les sites les plus susceptibles d’être exposés.
La pression repose désormais sur la mise en œuvre de ce mandat. La France doit traduire l’avertissement en protection des infrastructures critiques et des installations de l’industrie de défense vulnérables sans attendre que les incidents déjà observés ailleurs en Europe se reproduisent chez elle. L’action confirmée est l’ordre de préparer le plan ; le problème de sécurité non résolu est la campagne opérationnelle qui a rendu cet ordre nécessaire.
protection des infrastructures critiques, menace hybride russe, plan national de protection, industrie de défense, cyberattaques, sécurité nationale, support à l’Ukraine