Il est clair qu’en 2026, la cybersécurité n’est plus une préoccupation secondaire. Aujourd’hui, la sécurité est au cœur de nombreuses discussions, intégrée dans presque chaque grande actualité de l’année.
Les inégalités sont toujours fréquentes, le climat se détériore, et nous semblons à un éternuement douteux d’une nouvelle pandémie mondiale. Cependant, sous-jacent à tout cela se trouve un courant numérique qui touche tous les aspects : les guerres se mènent sur des fronts numériques autant que physiques ; les gouvernements utilisent les données des citoyens contre eux ; les botnets sapent discrètement les institutions démocratiques ; les hackers étatiques ciblent les infrastructures civiles, des réseaux électriques aux systèmes d’eau ; et les gangs de ransomware tiennent des entreprises et des institutions en otage pour d’énormes rançons. Les attaques deviennent plus audacieuses, plus destructrices et plus difficiles à contenir.
Alors que nous entrons dans le dernier trimestre de cette année déjà horrible de cyberattaques et de guerre hybride, voici un aperçu de certains des pires piratages et violations de données jusqu’à présent, et comment ils pourraient nous affecter à l’avenir.
Les questions autour de la massive fuite de données de la sécurité sociale par DOGE persistent
Plus d’un an après que des opérateurs du groupe dirigé par Elon Musk, connu sous le nom de Department of Government Efficiency (ou DOGE), ait pénétré et démantelé les agences fédérales de l’intérieur, nous continuons d’apprendre sur les violations de données qui se sont produites sous leur supervision.
Après que DOGE soit entré dans l’Administration de la sécurité sociale, il est encore incertain ce qu’il est advenu de certaines des données les plus sensibles du pays, alors que des poursuites judiciaires sont toujours en cours dans les tribunaux fédéraux. L’une des affirmations les plus alarmantes faites par un lanceur d’alerte fédéral est que DOGE aurait téléchargé une copie en direct de la base de données de la sécurité sociale sur un serveur tiers non sécurisé, entraînant une frénésie pour comprendre ce qui était stocké sur ce serveur. Cette base de données aurait contenu les numéros de sécurité sociale et les informations personnelles associées de la plupart des Américains vivants.
Dans des documents judiciaires, l’Administration de la sécurité sociale n’est pas certaine de ce qui se trouvait sur le serveur, mais a déclaré que DOGE avait signé un accord avec un groupe de plaidoyer politique extérieur sous prétexte de rechercher des éléments de fraude électorale, que le président Trump continue d’affirmer sans preuves. Les craintes sont que la base de données puisse être utilisée pour cibler les Américains pour des raisons fallacieuses.
Deux des principaux députés démocrates enquêtant sur certaines des activités de DOGE à l’Administration de la sécurité sociale ont déclaré que cette exposition « pourrait très bien être la plus grande violation de données de l’histoire de notre nation ».
Les hackers ciblent de plus en plus les systèmes d’eau américains et les réseaux énergétiques européens pour semer le chaos
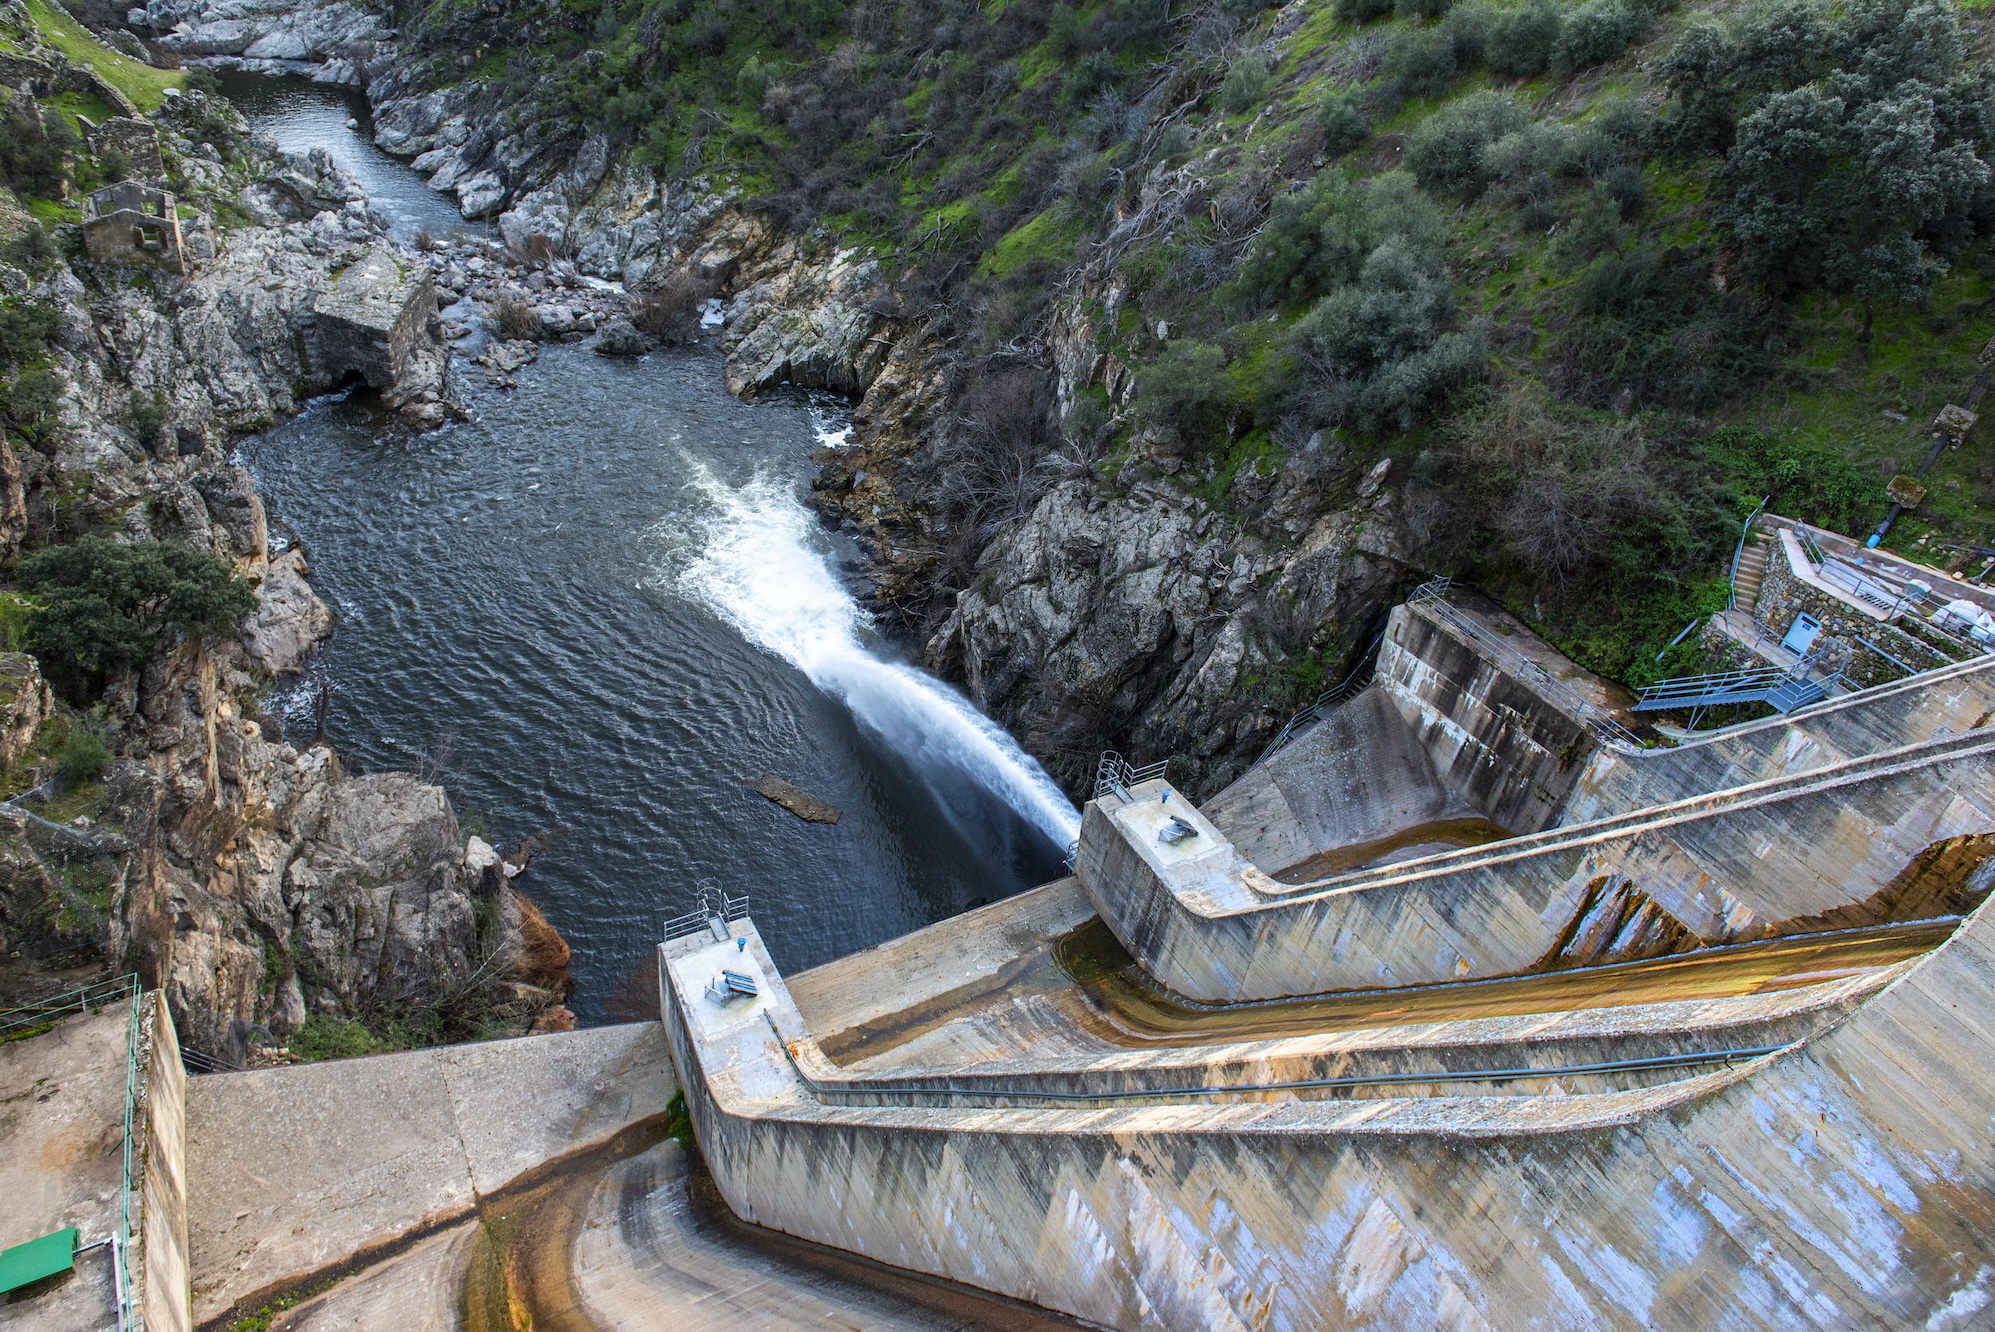
Une série de cyberattaques à travers l’Europe visant les fournitures civiles d’énergie et d’eau, comme les centrales électriques et les barrages, a établi une tendance troublante.
Plusieurs piratages attribués (ou en partie imputés) à la Russie ont risqué de causer des dommages réels aux communautés et aux populations. Le réseau électrique de la Pologne a été ciblé par un malware destructeur en fin d’année dernière, tout comme une centrale thermique suédoise et un barrage norvégien qui a déversé des milliers de piscines d’eau.
Plus tôt cette année, des hackers russes ont ciblé les stations de traitement des eaux en Pologne, montrant que l’antagonisme de la guerre hybride de Moscou continue de s’étendre au-delà du domaine numérique.
Maintenant, grâce à la récente guerre menée par les États-Unis et Israël contre l’Iran, des hackers travaillant pour le régime iranien piratent activement l’infrastructure critique à travers les États-Unis dans des tentatives opportunistes pour perturber les quartiers et les communautés. La Cybersecurity and Infrastructure Security Agency (CISA) a déclaré que des hackers iraniens avaient ciblé plus de cent fournisseurs d’eau durant l’été, y compris des services publics d’eau privés, qui restent une cible facile car ils manquent souvent de financement de base et de protections en matière de cybersécurité.
Klue a conclu un accord avec ses hackers mais a toujours perdu le contrôle des données de ses clients
Le fournisseur de recherches de marché Klue a été au centre d’une énorme violation de données touchant près de 200 entreprises, dont plusieurs géants de la cybersécurité tels que Jamf, HackerOne et LastPass. Il s’agit de l’une des plus larges violations de données de l’année, affectant de nombreux clients de Klue, moins d’un an après que l’entreprise ait licencié la moitié de son personnel pour se concentrer sur l’IA.
Klue a admis qu’un groupe d’extorsion, surnommé Icarus, avait infiltré ses systèmes en utilisant un identifiant qu’il avait délivré en 2022 pour un pilote limité. Il semble donc que l’entreprise ait eu environ quatre ans pour désactiver l’identifiant avant qu’il ne soit volé et utilisé pour infiltrer ses systèmes. Lors de cette violation de données, Klue a exposé les clés des services cloud de ses clients, permettant aux hackers de pénétrer et de voler ces données pour extorquer des rançons de ces entreprises.
Bien que les gouvernements et les chercheurs exhortent souvent les victimes à ne pas payer les rançons pour empêcher les hackers de profiter de la cybercriminalité, Klue a dit à ses clients qu’il avait conclu un accord avec les hackers pour ne pas publier les données volées — ce qui suggère fortement qu’il avait payé.
Cependant, dans le cadre de l’accord, les hackers ont reconnu qu’un autre groupe de hackers détenait également une partie des données des clients de Klue et ont exhorté ces entreprises victimes à ne pas leur payer.
Des milliers de comptes Instagram ont été détournés grâce au chatbot IA de Meta
Quand un piratage n’est pas vraiment un piratage ? Lorsqu’on obtient un accès simplement en le demandant. C’est ce qui est arrivé lorsque des milliers de comptes Instagram ont été détournés début 2026 alors que des personnes abusaient du chatbot IA de Meta pour réinitialiser les mots de passe d’autres comptes.
Les détournements se sont produits sur plusieurs mois et n’ont été remarqués qu’après que des nouvelles de l’exploit ont commencé à fuiter en ligne. L’attaque était simple à exécuter : en se faisant passer pour une cible, les gens ouvraient un chat avec le chatbot IA de Meta et prétendaient avoir été déconnectés de leur compte. En demandant au chatbot d’envoyer un code de réinitialisation de mot de passe à une adresse e-mail choisie par l’attaquant, ce dernier a pu accéder au compte de sa victime.
L’incident a touché des dizaines de milliers de comptes avant que l’accès non autorisé ne soit découvert et interrompu. C’était un échec embarrassant et très médiatisé en matière de sécurité — et de confiance — pour l’une des plus grandes entreprises technologiques au monde.
Les systèmes de surveillance du FBI et de l’ATF ont été piratés, entraînant deux « incidents cybernétiques majeurs »
Le Bureau fédéral d’investigation des États-Unis a été contraint de déclarer un « incident cybernétique majeur » en avril, ce qui a entraîné une divulgation légale requise au Congrès, après avoir découvert qu’un de ses systèmes de surveillance avait été compromis. Selon les rapports, la violation aurait potentiellement exposé les numéros de téléphone des cibles surveillées par des agents fédéraux.
Des espions chinois ont été accusés d’être à l’origine de la violation du réseau non clasifié, qui contenait des informations sensibles sur les cibles de surveillance des écoutes téléphoniques et d’autres interceptions de communication. Étant donné que les législateurs ont été informés, la violation a probablement atteint un seuil élevé : causant un « dommage démontrable » à la sécurité nationale des États-Unis.
Des mois plus tard, en août, le Bureau des alcools, du tabac, des armes à feu et des explosifs (ATF) des États-Unis a confirmé son propre « incident majeur » qui a entraîné une divulgation séparée au Congrès. Un groupe de ransomware a revendiqué la violation d’un système que l’agence d’application des lois a déclaré contenir « des cibles d’enquêtes de l’ATF ».