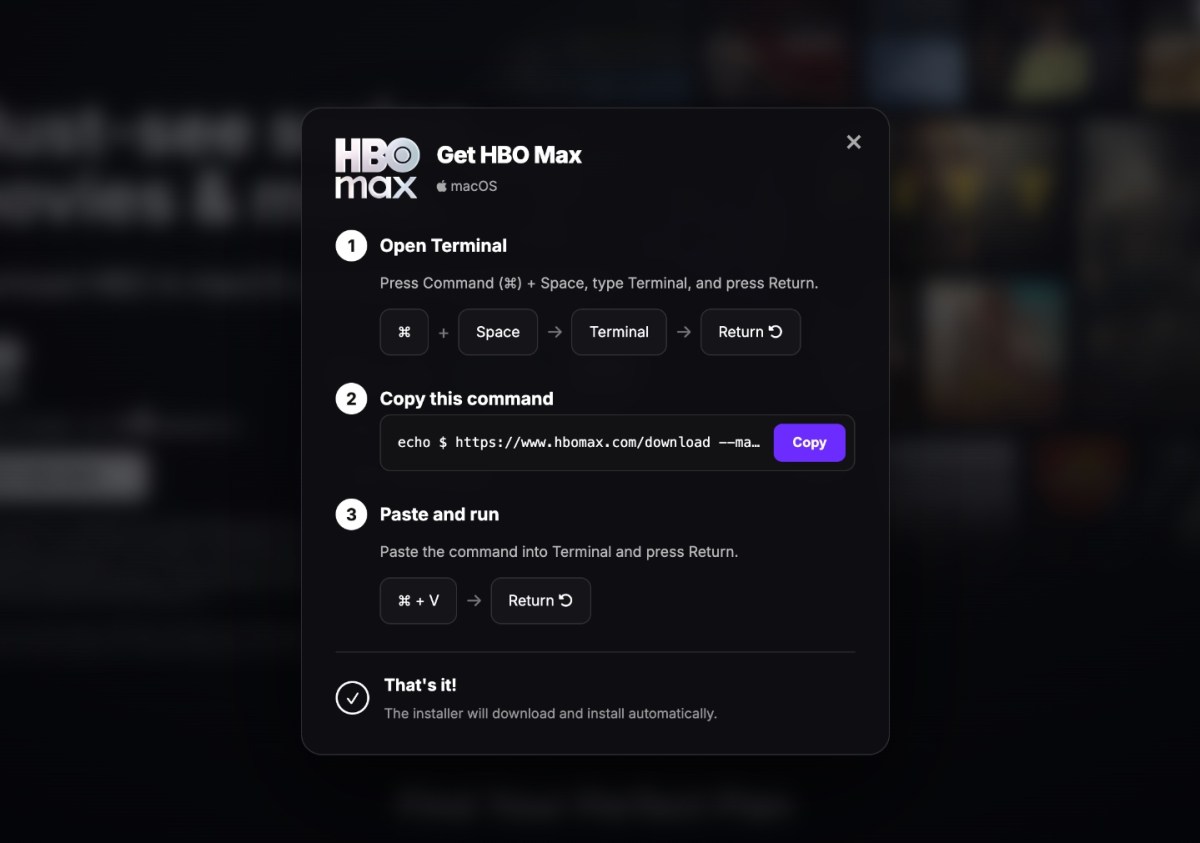
Des annonces HBO Max sur Reddit exposent les utilisateurs à des attaques de malware ClickFix
Si vous avez récemment cliqué sur une annonce HBO Max sur Reddit, il est conseillé de vérifier votre ordinateur pour détecter des malwares. Ces attaques « ClickFix » sont devenues une menace significative en matière de cybersécurité en 2026, évoluant d’un phénomène rare à une méthode répandue pour compromettre les appareils des utilisateurs.
Les attaques impliquent généralement de faux sites ou des sites compromis qui affichent des messages imitant des CAPTCHA ou des cases de vérification anti-bot. Lorsque les utilisateurs cliquent sur ces invites, ils reçoivent des instructions pour copier et coller une chaîne de texte dans l’interface de ligne de commande de leur système. Cette action installe un malware de vol d’informations sur leurs ordinateurs, permettant un accès immédiat aux mots de passe et aux comptes, y compris les portefeuilles crypto. La nature de ces commandes permet à de nombreuses attaques de contourner les mesures antivirus traditionnelles.
Des enquêtes récentes ont révélé que des hackers ont utilisé un compte HBO Max compromis sur Reddit pour diffuser de nombreuses annonces malveillantes. Selon des chercheurs en sécurité de Hudson Rock, ces publicités étaient conçues pour tromper les utilisateurs en les incitant à installer involontairement le malware via le schéma ClickFix. L’ampleur de la campagne a soulevé des inquiétudes quant au nombre d’utilisateurs qui seraient tombés victimes de ces annonces trompeuses.
Warner Brothers Discovery, la société mère de HBO, n’a pas répondu aux demandes d’informations concernant l’étendue de la compromission, y compris le nombre d’utilisateurs qui pourraient avoir été affectés. Dans un communiqué, Reddit a confirmé la violation, indiquant que le compte compromis avait été sécurisé et que les annonces malveillantes avaient été retirées, bien qu’il n’ait pas précisé le nombre d’utilisateurs impactés.
Des experts en sécurité notent que, bien que les développeurs expérimentés puissent occasionnellement exécuter des commandes en ligne dans leur terminal, il est rare que les utilisateurs moyens le fassent, suggérant ainsi un domaine potentiel pour des mesures préventives. Les entreprises utilisant des systèmes Windows peuvent restreindre l’accès à ces outils comme mesure de protection. De plus, pour les utilisateurs de Mac, un outil appelé BlockBlock est disponible pour se défendre contre des escroqueries similaires.
La montée des incidents de malware ClickFix souligne l’intersection croissante entre la cybersécurité et les plateformes de médias sociaux, mettant en lumière la nécessité d’une vigilance accrue dans le comportement en ligne des utilisateurs.