Depuis la fin du mois dernier, plusieurs entreprises de distribution d’eau aux États-Unis ont été touchées par des cyberattaques, suscitant l’inquiétude dans le pays. Ces attaques, prétendument menées par l’Iran, ont éveillé des préoccupations en raison de leur ampleur, affectant des cibles dans environ une douzaine d’États.
Depuis des années, les installations de distribution d’eau et d’autres infrastructures critiques dans le secteur de l’énergie sont la cible de hackers, qu’ils soient soutenus par des gouvernements ou indépendants. Les États-Unis exploitent plus de 150 000 systèmes d’eau, dont beaucoup sont gérés par des entreprises locales. Bien que cette décentralisation complique les attaques coordonnées, elle signifie également que de nombreuses entreprises manquent des ressources nécessaires ou de l’expertise en cybersécurité pour se défendre contre de telles menaces.
Les experts en cybersécurité ont noté que les hackers iraniens ciblent généralement des systèmes vulnérables lors d’attaques isolées ; cependant, cette campagne récente indique une possible escalade dans les tactiques. Des alertes de l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) concernant des acteurs menaçants ciblant des dispositifs connectés à Internet dans les systèmes d’eau ont précédé ces incidents, ajoutant à l’urgence de la situation.
Où ont eu lieu les attaques ?
Le 28 juillet, les autorités du Minnesota ont annoncé que des usines de traitement de l’eau dans plus de 30 communautés avaient été frappées par des cyberattaques coordonnées. Le 30 juillet, le FBI a signalé que des entreprises de services d’eau et d’eaux usées dans « au moins sept États » avaient rencontré des incidents, certains entraînant des perturbations opérationnelles importantes. Les attaques ont touché des installations d’eau en Arkansas, Géorgie, New Jersey et Michigan.
Qui est derrière les attaques ?
Le gouvernement américain n’a pas encore officiellement désigné le suspect derrière cette vague de piratages. Cependant, des acteurs gouvernementaux iraniens se dessinent comme les principaux suspects. Les incidents initiaux, en particulier dans le Minnesota, ont suivi les avertissements de la CISA concernant des hackers iraniens ciblant des infrastructures critiques.
Malgré le scepticisme de figures telles que le président Donald Trump, qui a suggéré que les problèmes pourraient provenir d’une gouvernance locale, les preuves pointent vers l’implication iranienne. Des rapports ont indiqué que les agences de renseignement américaines estiment que le Corps des Gardiens de la Révolution islamique (CGRI) en est responsable, bien qu’une attribution claire soit compliquée en raison de l’incertitude quant à la cellule spécifique impliquée.
Ces attaques pourraient représenter la stratégie de représailles de l’Iran contre les États-Unis, surtout à la lumière des tensions persistantes liées aux conflits internationaux. Historiquement, les hackers iraniens ont eu un succès limité contre des cibles américaines, mais l’ampleur et la coordination observées dans cette campagne marquent un développement notable.
Quels effets ont eu les attaques ?
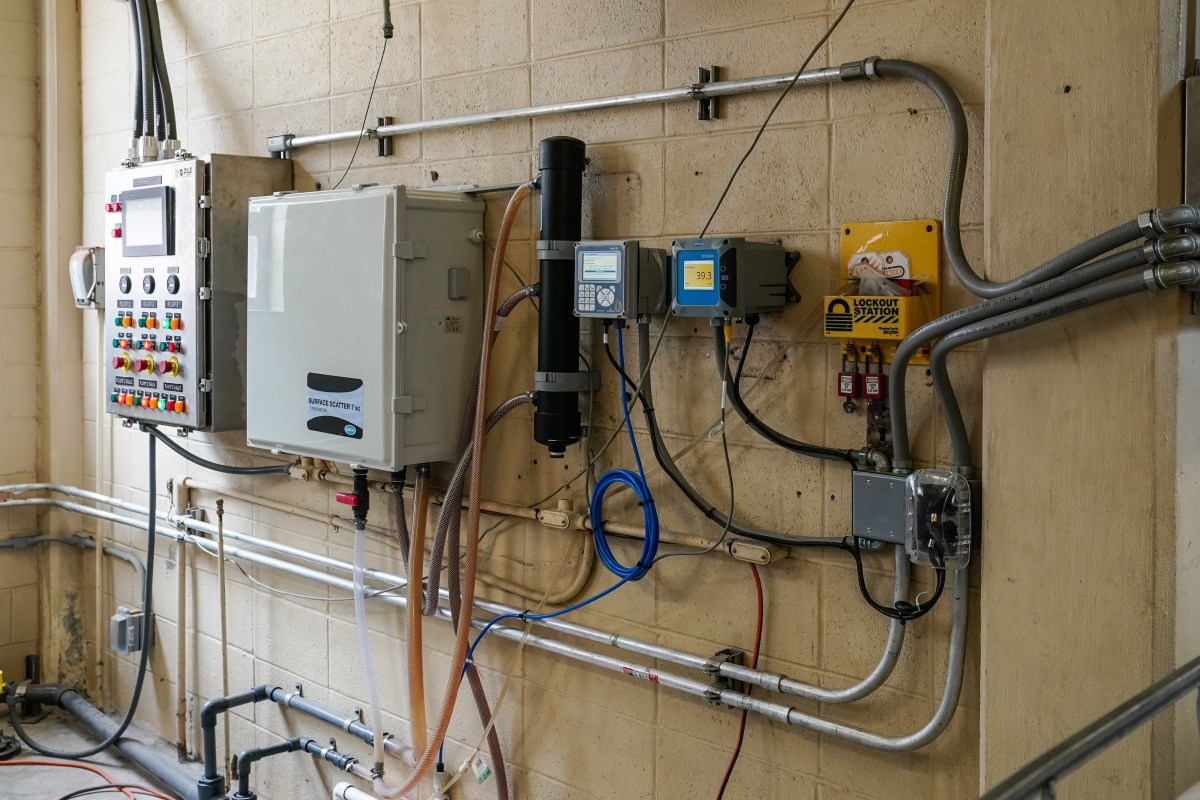
De nombreux systèmes au sein des infrastructures critiques américaines sont accessibles en ligne, augmentant ainsi leur vulnérabilité. Un rapport de ce mois-ci a révélé plus de 2 800 contrôleurs exposés dans les systèmes d’eau américains, montrant le potentiel d’exploitation. Certaines attaques récentes ont entraîné des perturbations opérationnelles, y compris une perte de pression qui pourrait permettre à des eaux souterraines contaminées d’entrer dans les approvisionnements en eau.
Braham, dans le Minnesota, qui a été le premier à signaler des attaques, a temporairement mis hors ligne son usine d’eau, en incitant ses 1 700 habitants à conserver de l’eau. À Maple Plain, également dans le Minnesota, les responsables locaux ont déclaré l’état d’urgence, tandis que les autorités en Géorgie ont conseillé aux résidents de faire bouillir de l’eau avant de la consommer par mesure de précaution.
L’impact le plus profond pourrait être psychologique, car ces incidents ont généré une couverture médiatique importante, conduisant à une préoccupation publique accrue concernant la sécurité de l’eau. Cet aspect des attaques s’aligne sur les objectifs potentiels des hackers, soulignant l’importance des mesures de cybersécurité pour protéger les services essentiels.