Une violation majeure de données expose les informations personnelles de millions de militaires américains
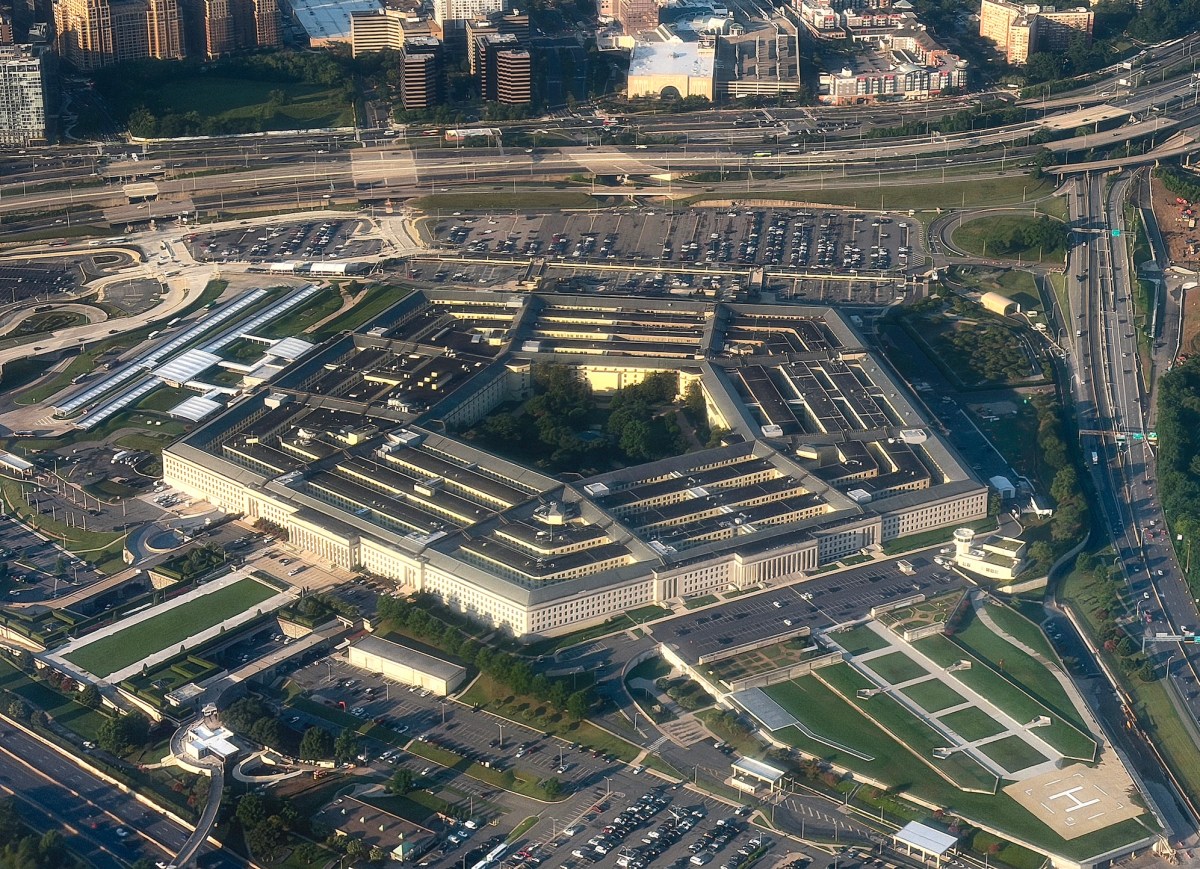
Le gouvernement américain informe des millions d’actuels et d’anciens militaires que leurs informations personnelles ont été volées lors d’une violation prolongée des dossiers du personnel du Pentagone, marquant la dernière d’une série de vols impliquant les données des employés fédéraux ces derniers mois.
Une notification du Defense Manpower Data Center (DMDC) indique que plusieurs utilisateurs non autorisés ont exploité une vulnérabilité de sécurité dans un système de partage de fichiers non spécifié entre octobre 2025 et mi-juillet 2026. La violation a touché environ 2,8 millions de personnes vivantes et environ 300 000 personnes décédées, selon plusieurs sources.
Les données compromises comprennent des informations personnellement identifiables telles que les numéros de sécurité sociale, les noms, les dates de naissance, le sexe, la race et les détails du service militaire. L’avis du DMDC a révélé que les dossiers du personnel concernés n’étaient pas cryptés, augmentant ainsi le risque potentiel d’utilisation abusive.
Le DMDC joue un rôle crucial au sein du Département de la Défense, gérant plus de 60 millions de dossiers pour le personnel militaire américain, les employés civils et leurs membres de famille. Ces informations sont vitales pour déterminer les prestations et droits, y compris les soins de santé et la retraite. L’unité fournit également des services essentiels de gestion d’identité, liant le personnel aux identifiants d’accès nécessaires pour entrer dans les installations du Pentagone.
Le Département de la Défense a signalé qu’il n’y a pas d’indication de mauvaise utilisation des données, bien que les critères de cette évaluation demeurent flous. Les tentatives de contacter des responsables du Pentagone concernant les communications des hackers sont restées sans réponse.
Cette incident fait suite à une récente violation de données au FBI attribuée au groupe de hackers ShinyHunters, qui a affirmé avoir dérobé des informations personnelles d’un nombre significatif d’agents et de membres du personnel du FBI. Cette violation suscite des inquiétudes quant à la sécurité nationale, car des informations sensibles pourraient potentiellement être utilisées contre des employés fédéraux par des entités étrangères.
Les similitudes entre ces violations et des incidents précédents, tels que la violation de l’Office of Personnel Management de 2015 liée à la Chine, qui a compromis les dossiers de plus de 22 millions d’employés, soulignent les vulnérabilités persistantes dans la cybersécurité gouvernementale. Alors que ces incidents continuent d’émerger, les implications pour la sécurité des données au sein des agences fédérales demeurent une préoccupation pressante.