Un changement à distance des réglages de réfrigération dans des supermarchés a entraîné le gaspillage de nourriture dans plusieurs pays européens en octobre et novembre 2026, transformant un système de vente au détail ordinaire en source de pertes significatives. Ces incidents ont touché environ 700 magasins en France et plus de 100 autres à l’étranger, tandis qu’une enquête plus approfondie sur des équipements similaires a soulevé une préoccupation plus large : les contrôles en réseau peuvent transformer une intrusion numérique en dommages physiques immédiats.
Selon la société britannique de cybersécurité Lupovis, l’infrastructure utilisée dans cette activité avait précédemment été associée à des opérations de piratage russes. Ce lien reste un indice d’attribution plutôt qu’une preuve d’un coupable spécifique ou d’un ordre gouvernemental. Xavier Bellekens, directeur général de Lupovis, a déclaré que l’entreprise ne pouvait pas identifier un groupe particulier, bien qu’il ait décrit le pool d’acteurs correspondant aux caractéristiques observées comme étant très restreint.
Comment un réglage de réfrigération est devenu une perte commerciale
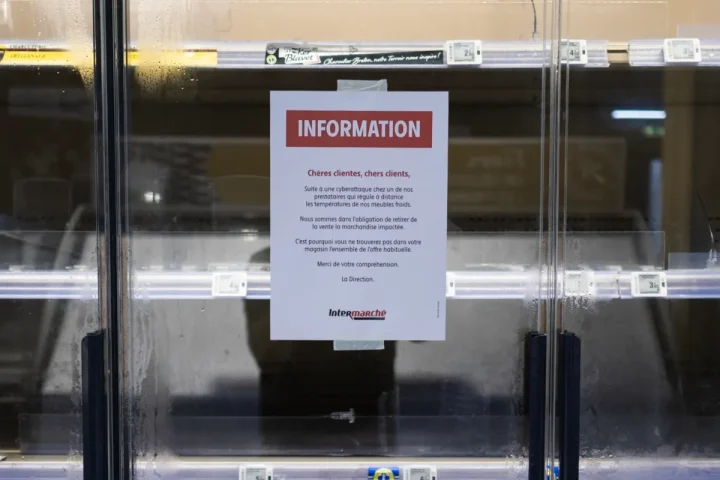
La première grande vague s’est produite durant la nuit du 11 au 12 octobre en France. Les attaquants ont mis les unités de réfrigération en mode dégivrage, provoquant une hausse des températures à l’intérieur des chambres froides et des vitrines. Les denrées périssables ont alors été retirées de la vente et jetées.
Environ 700 supermarchés français ont été touchés, y compris des magasins exploités par Intermarché, Carrefour, Coopérative U et Monoprix. Certains points de vente ont estimé leurs pertes à plusieurs dizaines de milliers d’euros. Au total, les dommages subis par les réseaux de vente au détail touchés ont été évalués à plusieurs dizaines de millions d’euros.
Une seconde vague s’est produite durant la nuit du 2 novembre en Belgique, en Estonie, en Irlande, au Luxembourg, aux Pays-Bas et en Suède, affectant plus de 100 magasins. Des incidents similaires ont également été signalés en Finlande, en Italie et au Portugal. Les pertes enregistrées lors de cette seconde vague étaient considérablement plus faibles. En Belgique, la viande avariée seule était évaluée à environ 15 000 euros.
Le mécanisme n’exigeait ni effraction ni destruction physique des machines. En modifiant un réglage dans un système de contrôle connecté, un attaquant pouvait rediriger un processus automatisé et faire en sorte qu’un équipement conçu pour préserver les aliments provoque leur perte. Les conséquences incluaient des stocks jetés, des inspections techniques, des nettoyages, des réapprovisionnements d’urgence et des perturbations des opérations normales des magasins.
Ce que les systèmes leurres ont révélé
Pour examiner l’activité, Lupovis a mis en ligne des systèmes conçus pour ressembler à de véritables contrôleurs d’équipements de réfrigération fabriqués par Danfoss. Les leurres étaient destinés à paraître suffisamment authentiques pour que les attaquants les considèrent comme de véritables dispositifs.
Entre le 20 et le 30 octobre, l’entreprise a enregistré 256 tentatives d’attaques provenant de 91 sources. Bellekens a déclaré que les opérateurs utilisaient une infrastructure précédemment liée à des opérations de piratage russes. Il n’a pas nommé de groupe spécifique, et les observations ne permettent pas à elles seules d’établir si les mêmes acteurs étaient responsables des incidents dans les supermarchés.
Un rapport publié le 4 novembre 2026 a décrit les résultats et les liens techniques suspects. Les preuves laissent plusieurs possibilités ouvertes : l’activité pourrait avoir fait partie de la campagne contre les supermarchés, être une préparation pour des opérations ultérieures, ou le réemploi ou l’imitation d’outils associés à des attaques antérieures.
Cette incertitude est importante car l’infrastructure cybernétique peut circuler entre différents opérateurs. Un serveur, un outil ou une méthode précédemment utilisés par un groupe peuvent ensuite être copiés, loués ou réutilisés. Le chevauchement technique peut réduire le champ des suspects, mais il ne peut pas à lui seul montrer qui a planifié une opération, qui l’a financée ou si une autorité étatique l’a dirigée.
Un système commercial aux implications plus larges
La réfrigération des supermarchés n’est généralement pas classée aux côtés des réseaux électriques, des hôpitaux ou des systèmes d’eau. Pourtant, elle est essentielle à la distribution alimentaire, et ses contrôleurs s’appuient de plus en plus sur des connexions réseau, une surveillance à distance et une gestion automatisée. Ces systèmes offrent de l’efficacité, mais ils créent également une voie par laquelle un accès numérique non autorisé peut affecter un processus physique.
Les incidents en question dépassent donc la valeur des produits jetés. Ils montrent qu’un dispositif commercial relativement peu en vue peut être utilisé pour perturber une entreprise sans provoquer une panne spectaculaire. Si un accès similaire était répété dans des magasins, des entrepôts ou des centres de distribution, les effets pourraient s’étendre aux producteurs, aux grossistes, aux entreprises de transport et aux fournisseurs logistiques.
Le même schéma de base pourrait être recherché dans d’autres secteurs : accès à un contrôleur connecté suivi d’un changement dans le fonctionnement de l’équipement. L’énergie, les transports, les services municipaux et les installations industrielles utilisent tous des systèmes gérés à distance. Les incidents dans les supermarchés ne montrent pas que ces secteurs ont été pénétrés, mais ils illustrent pourquoi les réseaux commerciaux peuvent être des lieux attrayants pour tester des méthodes capables de produire des conséquences physiques.
Pour les détaillants, la protection ne se limite plus aux ordinateurs de bureau et aux données clients. Les contrôles de température, les unités de réfrigération et d’autres dispositifs opérationnels nécessitent des restrictions d’accès, une séparation des réseaux, une surveillance et des procédures de récupération. Ces mesures peuvent limiter l’étendue d’une intrusion et aider le personnel à rétablir des conditions de fonctionnement sûres avant que les pertes ne s’aggravent.
Dommages sans attaque visible
La vague française a démontré le levier économique de la disruption qui laisse les bâtiments intacts. Le coût immédiat provenait de la viande, des produits laitiers et d’autres périssables avariés. La facture plus large peut inclure l’élimination, le nettoyage, les inspections, les réparations, les livraisons d’urgence, le stock de remplacement et le temps de vente perdu.
Une attaque plus large contre des entrepôts de stockage à froid, des hubs de distribution ou des transports réfrigérés comporterait des risques plus importants que l’interférence dans des magasins individuels. Les incidents décrits jusqu’à présent n’ont pas provoqué de pénurie alimentaire à l’échelle européenne, et les dommages de novembre étaient bien inférieurs aux pertes enregistrées en France. Cependant, une perturbation prolongée de la chaîne du froid pourrait rendre l’approvisionnement en denrées périssables moins fiable, notamment si elle coïncidait avec un problème logistique ou de production distinct.
Il existe également une dimension publique plus difficile à mesurer. Lorsque les étagères réfrigérées sont vides ou que des produits sont soudainement retirés, les clients peuvent ne pas savoir si la cause est une panne technique, un échec de livraison ou une interférence délibérée. Des incidents répétés pourraient accroître l’inquiétude concernant la sécurité des systèmes derrière les services quotidiens et exercer une pression supplémentaire sur les entreprises et les autorités pour démontrer qu’elles peuvent les protéger.
Pour l’instant, la conclusion la plus ferme est limitée mais conséquente : les systèmes de réfrigération dans les supermarchés de plusieurs pays européens ont été manipulés, et Lupovis a enregistré des centaines d’autres tentatives contre des répliques convaincantes de tels contrôleurs. Le lien possible avec une infrastructure associée à des opérations russes passées renforce la signification géopolitique, mais le groupe responsable reste non identifié. La question non résolue est de savoir s’il s’agissait d’actes isolés de disruption commerciale ou d’un test précoce de la facilité avec laquelle l’accès cybernétique peut être converti en dommages physiques et économiques.