Des agences américaines montent à bord de pétroliers après une cyberattaque
Les équipes de cybersécurité de la Garde côtière américaine et du FBI ont monté à bord de deux pétroliers à destination des États-Unis le mois dernier après que des hackers auraient compromis au moins un des réseaux du navire, prenant le contrôle de ses systèmes de navigation, de propulsion et de chargement.
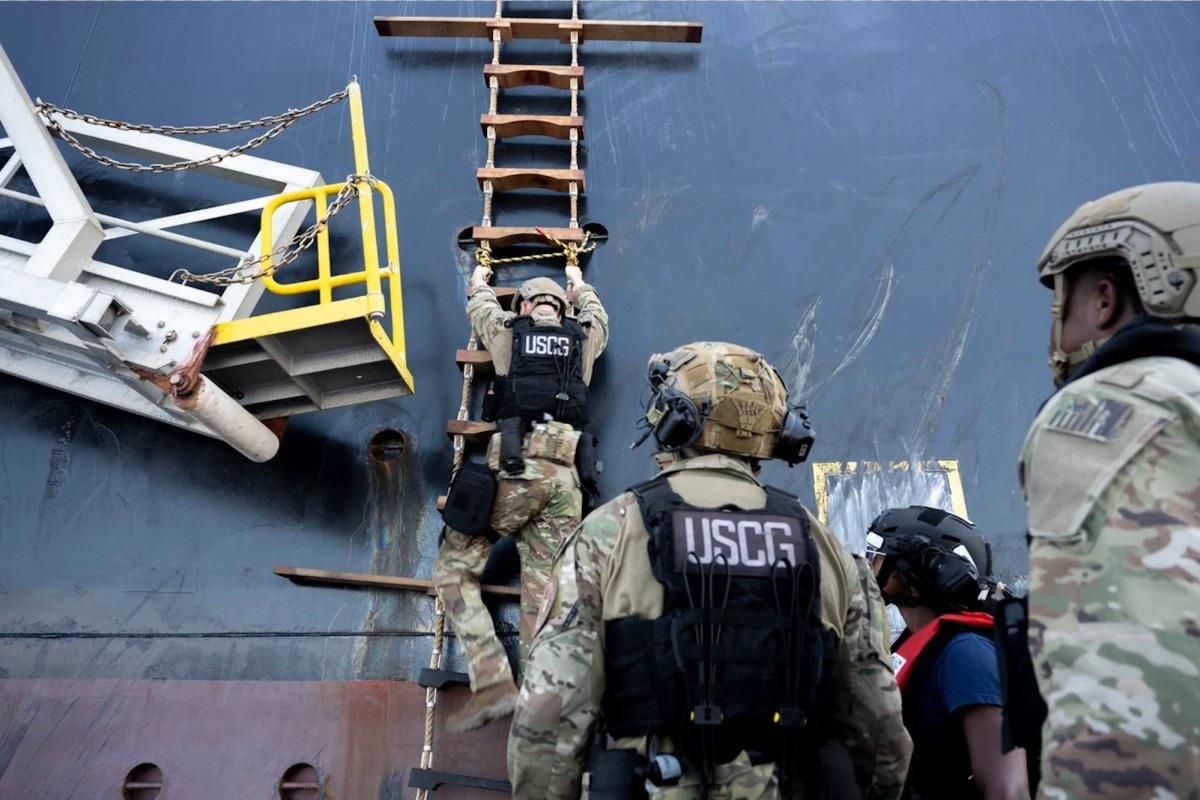
Selon un communiqué conjoint des agences, l’embarquement a eu lieu dans le golfe du Mexique entre le 21 et le 24 août afin de « garantir l’intégrité des systèmes opérationnels et technologiques d’information du navire » après des indications d’une compromission de réseau sur les deux navires.
La Garde côtière a publié plusieurs photos de son personnel et des agents du FBI montant à bord de l’un des navires. Le communiqué a souligné que le capitaine, l’équipage et le personnel à terre du propriétaire du navire avaient coopéré avec les agences.
Ce incident met en lumière la vulnérabilité des navires marchands, y compris des pétroliers, face aux cyberattaques. Les réseaux complexes à bord de ces vaisseaux sont cruciaux pour la navigation, l’organisation du chargement et les services opérationnels. Selon CBS News, l’un des pétroliers impliqués est le VL Prosperity, un pétrolier de 333 mètres capable de transporter plus de 2 millions de barils de pétrole, actuellement situé dans le golfe du Mexique.
CBS a également rapporté que des médias iraniens ont affirmé que des hackers avaient compromis le VL Prosperity alors qu’il se dirigeait d’Égypte vers les États-Unis le 7 août, perturbant la vitesse et les systèmes de carburant du navire. Le pétrolier aurait également perdu ses communications pendant plus d’un jour.
Bien qu’il demeure incertain qui a orchestré les attaques, les enquêtes américaines examinent un potentiel lien avec l’Iran. L’Iran a été relié à une série de cyberattaques ces derniers mois, notamment suite aux tensions durant les actions militaires menées par les États-Unis et Israël contre Téhéran, qui ont conduit à la mort du leader suprême iranien en février. Des hackers soutenus par l’Iran ont lancé diverses attaques, y compris une brèche significative chez le fabricant de dispositifs médicaux Stryker et des perturbations du système de transport de masse à Los Angeles. En juillet, plus d’une centaine d’installations d’eau aux États-Unis ont également été ciblées.
L’Agence de cybersécurité et de sécurité des infrastructures (CISA) a qualifié ces attaques de « opportunistes » par nature.
Il est important de noter que le communiqué conjoint du FBI et de la Garde côtière a confirmé qu’il n’y avait « aucun rapport de perturbations opérationnelles, d’instabilité des navires, de danger physique pour les équipages ou d’impact environnemental ».