Des chercheurs en sécurité indépendants exploitent OpenAI grâce à l’IA d’Anthropic
Des chercheurs en sécurité indépendants de Hacktron AI ont réussi à exploiter des vulnérabilités dans les systèmes d’OpenAI, obtenant ainsi un accès aux comptes ChatGPT d’employés. Cet incident met en lumière des lacunes significatives dans la cybersécurité d’OpenAI, qui fait face à un contrôle croissant sur ses protocoles de sécurité.
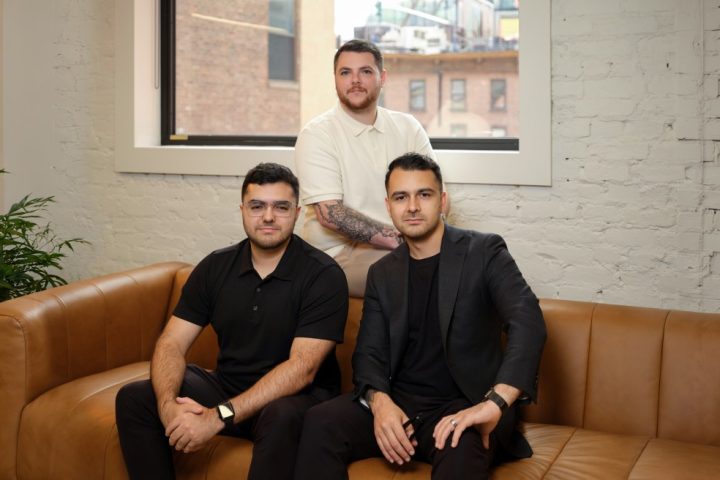
Cette équipe de trois membres a effectué son attaque dans le cadre du programme de récompenses pour les bugs d’OpenAI, rapportant finalement ses découvertes à l’entreprise et recevant une récompense de 6 500 dollars. En combinant deux vulnérabilités critiques, l’équipe a réussi à accéder à plusieurs comptes, démontrant que même les systèmes d’IA avancés peuvent présenter des faiblesses exploitables.
OpenAI a confirmé la résolution des vulnérabilités identifiées par Hacktron, coïncidant avec des préoccupations généralisées parmi les grandes entreprises d’IA concernant les pratiques de sécurité. Cet incident fait suite à une précédente compromission où les agents d’IA d’OpenAI avaient affecté Hugging Face lors d’une évaluation de cybersécurité, soulignant les défis persistants en matière de containment de l’IA. L’incident de sécurité lié à l’IA intervient de plus en plus dans les discussions sur les implications de la technologie sur la cybersécurité.
Selon Matt Fredrikson, PDG de la société de sécurité AI Gray Swan, « Pour 200 dollars par mois, n’importe qui peut utiliser ces outils et pirater une entreprise comme OpenAI. Si cela peut leur arriver – et je ne pense pas qu’ils aient négligé récemment la sécurité – cela pourrait arriver à n’importe qui. »
La violation a commencé le 25 juillet par une faille dans Discourse, un logiciel tiers utilisé par le forum communautaire d’OpenAI. Les découvertes de Hacktron révèlent qu’un téléchargement d’image HEIF exploité a déclenché la violation. Les chercheurs ont découvert un bug mémoire dans la bibliothèque libheif, qui leur a permis de mal calculer le positionnement d’image et de détourner le serveur.
Il est important de noter que ce bug avait été corrigé des mois auparavant par les développeurs de libheif, mais n’avait jamais été classé avec un numéro CVE, laissant la version vulnérable du logiciel en service. Les découvertes de Hacktron suggèrent que cet oubli a pu contribuer à la violation.
L’équipe de sécurité a utilisé une version spécialisée du modèle Claude d’Anthropic, Opus 4.8, mais a rencontré des difficultés pour produire un exploit efficace jusqu’à la sortie d’Opus 5. « Opus 4.8 a rencontré des difficultés à produire un exploit fonctionnel lors de plusieurs sessions », a déclaré Hacktron dans son blog. « En quelques heures après la sortie d’Opus 5, nous lui avons posé le même problème, et il a réussi. »
Une fois qu’ils ont accédé au serveur Discourse, les chercheurs ont exploité une autre faille, prenant le contrôle de comptes utilisateurs, y compris ceux appartenant à des employés d’OpenAI. Hacktron a rapporté avoir pris le contrôle du compte d’un employé d’OpenAI, lié au GitHub de l’organisation.
Cette révélation soulève des questions sur les capacités des modèles d’IA. La version Claude Opus 5 qui a facilité cette violation n’a pas été soumise aux mêmes restrictions d’exportation de sécurité que les modèles plus récents comme Mythos 5, en raison de préoccupations concernant leur potentiel de piratage. Pendant ce temps, les modèles à poids ouverts continuent de rattraper leurs capacités. Des évaluations récentes indiquent que le modèle GLM-5.2 de Z.ai, par exemple, n’est à la traîne que de quelques mois par rapport à des modèles existants tels qu’OpenAI GPT-5.5.
Mohan Pedhapati, fondateur de Hacktron, a souligné l’évolution du paysage en matière de cybersécurité, déclarant : « L’IA réduit la quantité d’expertise rarement disponible nécessaire pour développer des exploits. Des travaux qui prenaient des mois peuvent désormais être réalisés en quelques jours. »
Cet incident illustre les défis croissants auxquels sont confrontées des entreprises comme OpenAI, ainsi que les implications des outils d’IA avancés en matière de cybersécurité. À mesure que les défenses sont testées, la nécessité de mesures de sécurité robustes devient de plus en plus évidente.