Spyware ciblant à travers des réseaux publicitaires révélé dans un nouveau rapport
Des chercheurs en sécurité de l’unité des droits numériques Citizen Lab rapportent que des fabricants de spyware gouvernementaux exploitent des réseaux publicitaires mondiaux pour cibler et compromettre des appareils en diffusant des publicités en ligne malveillantes. Cette découverte provient d’une nouvelle enquête qui met en évidence d’importantes vulnérabilités au sein des infrastructures publicitaires.
Le rapport, publié par Citizen Lab, basé à l’Université de Toronto, implique une entreprise israélienne, Discover-Tech, qui permet aux développeurs de spyware d’utiliser sa plateforme publicitaire pour un ciblage précis d’individus et d’appareils à l’échelle mondiale. Cette plateforme faciliterait, prétendument, la distribution de spyware capable d’extraire des données de manière invisible depuis les appareils ciblés.
Citizen Lab a décrit Discover-Tech comme se positionnant en tant qu’entreprise publicitaire légitime tout en agissant comme un intermédiaire entre les fournisseurs de publicité et l’écosystème de spyware mercenaire. Parmi les fabricants de spyware qui auraient profité de l’infrastructure de Discover-Tech figurent Candiru et Bindecy, tous deux connus pour créer des spyware de type zero-click. Ces types de spyware peuvent infecter des appareils sans nécessiter d’action de la part de la cible, comme cliquer sur un lien ou ouvrir un message.
Un incident notable détaillé par les chercheurs a impliqué une attaque qui a compromis au moins 45 ordinateurs Windows à l’organisation médiatique Al Jazeera. Les appareils auraient été piratés via le spyware de Candiru après avoir été exposés à des publicités en ligne chargées de code malveillant pendant les années 2024 et 2025.
Bien que les gouvernements spécifiques derrière ces cyberattaques restent non identifiés, ce rapport marque la première confirmation de l’utilisation de spyware de type zero-click soutenu par un gouvernement et diffusé par le biais de publicités en ligne. Ce développement renforce les inquiétudes quant à la vulnérabilité potentielle d’innombrables appareils dans le monde.
« Il y a eu beaucoup de bruit concernant l’utilisation des publicités en ligne pour identifier et pirater automatiquement des cibles avec une précision millimétrée, mais maintenant, pour la première fois, nous avons des preuves techniques concrètes montrant ce processus en action », a déclaré Bill Marczak, chercheur senior chez Citizen Lab, avant la publication officielle du rapport.
Traditionnellement, les hackers ont cherché à exploiter l’accès aux réseaux publicitaires en raison de leur portée expansive, leur permettant de cibler presque n’importe quel appareil connecté à Internet. Bien que le « malvertising » ne soit pas une nouvelle tactique, l’utilisation de publicités en ligne pour faciliter des attaques de spyware gouvernementales secrètes représente une inquiétante escalade des méthodes d’intrusion cybernétique.
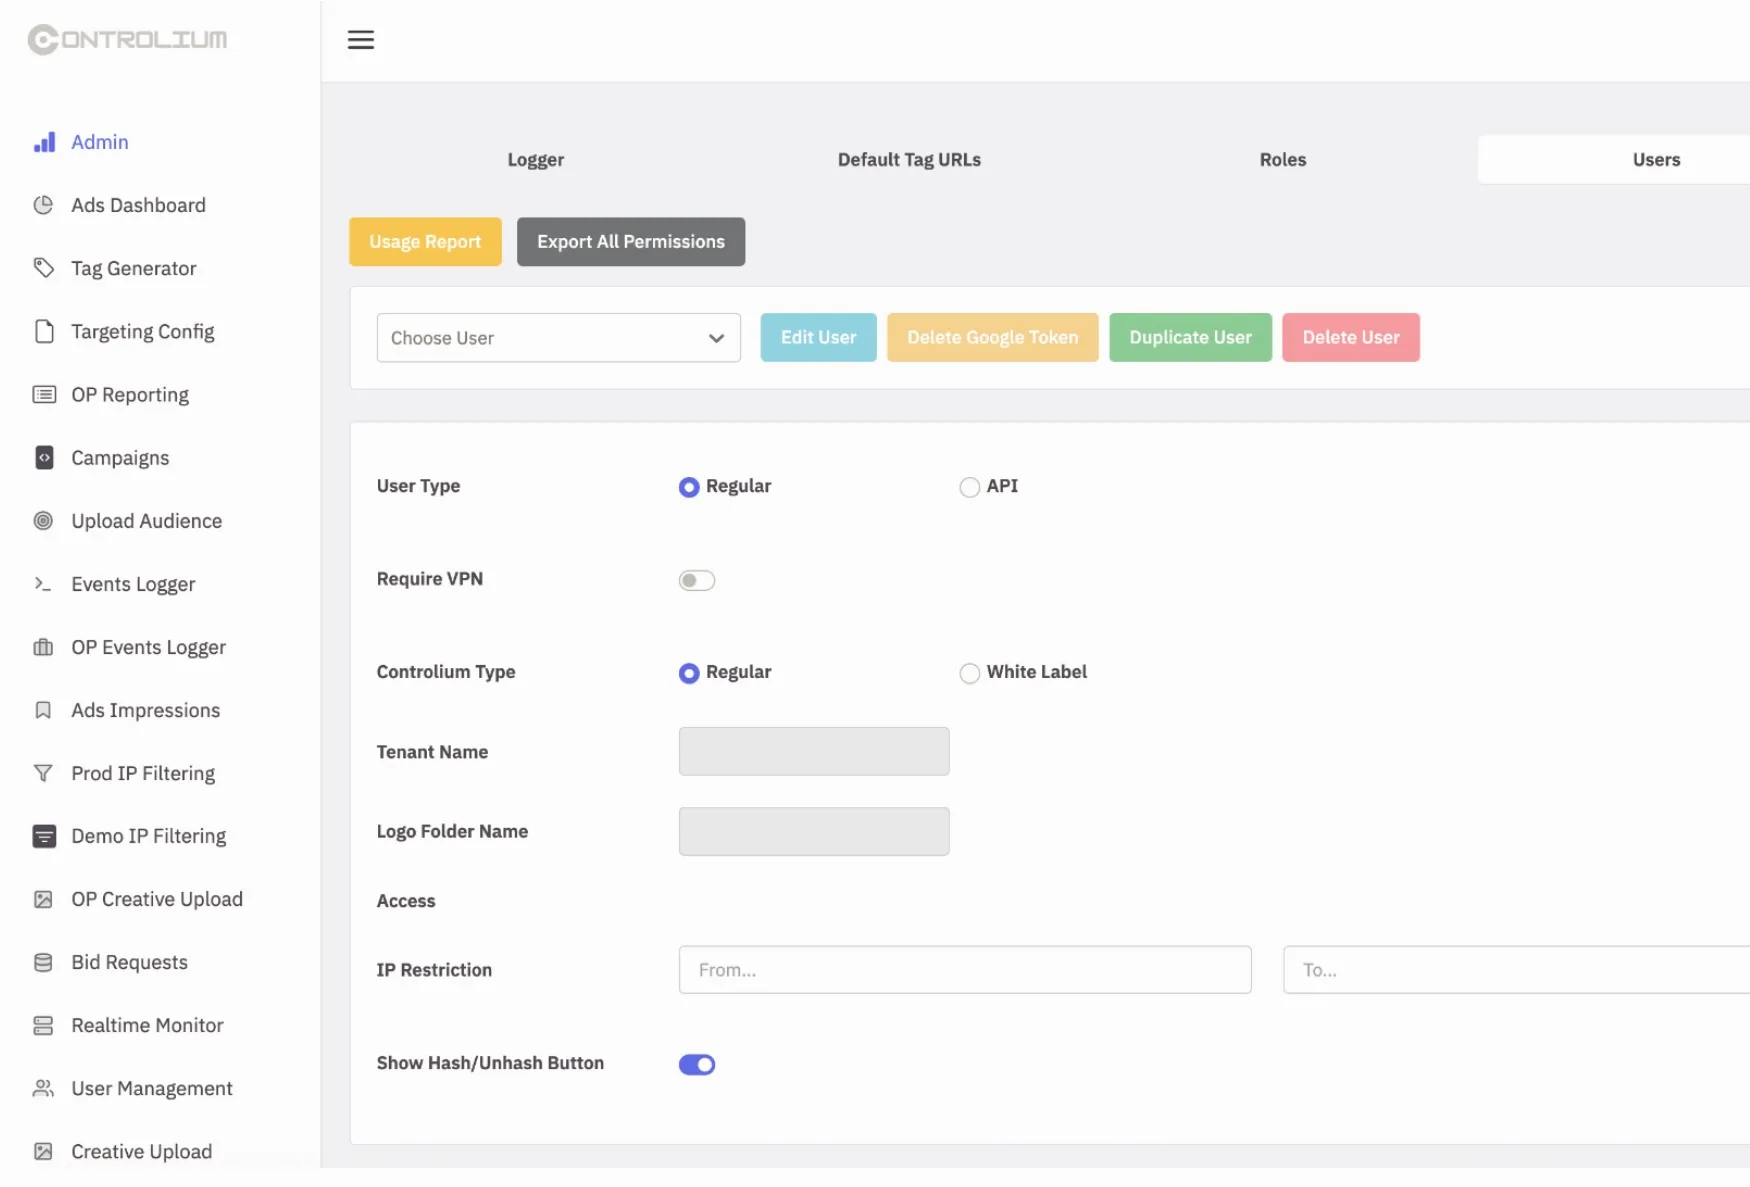
Citizen Lab a précisé que la plateforme de Discover-Tech, connue sous le nom de Controlium, avait exposé une partie de son code source sur des pages de connexion, permettant aux chercheurs de recréer son panneau de contrôle basé sur le web sans autorisation. Le tableau de bord semble avoir été conçu pour faciliter la livraison de contenus malveillants aux côtés de publicités légitimes.
D’autres résultats ont révélé que Discover-Tech avait une section accessible publiquement sur son site web où les chercheurs pouvaient télécharger d’importants dossiers de connexion d’utilisateurs pour le tableau de bord Controlium sans avoir besoin de mot de passe. Parmi ces dossiers figuraient des informations de connexion appartenant à au moins deux employés du développeur de spyware Candiru et certains de Bindecy.
De plus, la recherche a découvert des milliards de dossiers d’enchères publicitaires divulgués sur le site de Discover-Tech, indiquant que des publicités avaient été affichées sur de nombreuses applications mobiles et sites web. Entre mars et juin 2026, ces publicités auraient potentiellement atteint des appareils utilisés par des organisations militaires, des gouvernements, des infrastructures critiques et des agences nationales de cybersécurité. Cependant, il reste incertain si ces publicités ont conduit à des infections ou des compromissions.
Des spécialistes en sécurité de la plateforme de qualité publicitaire Confiant, qui a collaboré avec Citizen Lab, ont également trouvé des indications suggérant que des publicités potentiellement nuisibles avaient été affichées sur des appareils connectés à des réseaux associés à l’Agence internationale de l’énergie atomique et à la Cour pénale internationale.
Marczak a souligné que Discover-Tech est probablement « juste la partie émergée de l’iceberg » et a incité les individus qui pourraient être ciblés en raison de leur identité ou de leurs activités à prendre des précautions. Il a conseillé : « Il est temps de désactiver le suivi publicitaire sur vos appareils ou même de bloquer complètement les publicités. »
Al Jazeera n’a pas répondu aux demandes de renseignements concernant les piratages, et Discover-Tech, ainsi que le fabricant de Candiru, Integrity Labs, n’étaient pas disponibles pour commenter.